


Хакеры группы Sednit добывают данные с изолированных от интернета компьютеров

Хакеры Sednit добывают данные с изолированных от интернета компьютеров

Специалисты международной антивирусной компании ESET раскрыли детали масштабной киберкампании хакерской группы Sednit. Не менее 10 лет злоумышленники атакуют защищенные корпоративные сети правительственных учреждений Восточной Европы.

Ранее группа Sednit осуществляла распространение вредоносных программ путем компрометации легитимных сайтов, принадлежащих финансовым учреждениям Восточной Европы. Для этого злоумышленники использовали набор эксплойтов для удаленной установки вредоносного ПО.

Недавно специалисты ESET выяснили, что хакеры осуществляют также атаки закрытых сетей с применением вредоносного ПО, которое распространяется через USB-накопители. Программа позволяет получать файлы и другие конфиденциальные данные с компьютеров, изолированных от интернета. Антивирусные продукты ESET NOD32 детектируют ее как Win32/USBStealer.


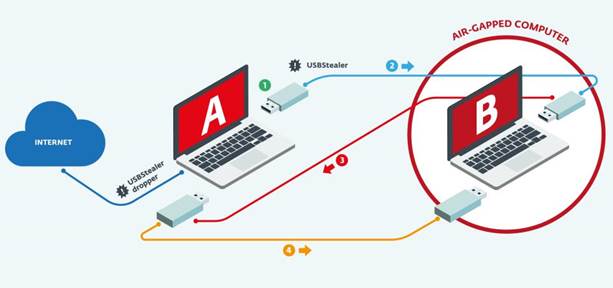
Для кражи данных с компьютера жертвы Win32/USBStealer использует многоступенчатый подход:

1) Злоумышленники удаленно устанавливают Win32/USBStealer на компьютер человека, имеющего доступ к закрытой сети (компьютер А). При этом исполняемый файл маскируется под легитимное российское ПО USB Disk Security. Вредоносная программа отслеживает подключение USB-накопителя и мгновенно выполняет заражение.

2) Пользователь подключает инфицированный USB-накопитель к изолированному компьютеру защищенной сети (компьютер В). После заражения вредоносная программа получает список файлов для передачи злоумышленникам.

3) USB-накопитель возвращается в компьютер В со списком доступных файлов.

4) Пользователь снова подключает USB-накопитель к компьютеру В, и вредоносная программа копирует на него нужные файлы.

5) При новом подключении накопителя к компьютеру А Win32/USBStealer отправит на удаленный сервер скопированные файлы.

Подпишитесь на новости

Хватит копировать вкладки в чат: ChatGPT научили работать прямо в Chrome

ChatGPT получил более тесную интеграцию с Google Chrome: ассистент может использовать содержимое открытых вкладок и выполнять в них действия по поручению пользователя. В списке задач — заполнение форм, скачивание файлов, отправка сообщений и наведение порядка среди вкладок.

Об обновлении OpenAI рассказала в официальном аккаунте ChatGPT. Компания показала сценарии, в которых ассистент собирает информацию с нескольких страниц и использует её для выполнения задачи.

Например, можно сравнить товары по характеристикам, срокам доставки и условиям возврата. Или разобрать тарифы нескольких сервисов и выяснить, какой подходит под требования.

Расширение также позволяет работать с ChatGPT в боковой панели Chrome: обсуждать статью, получать выжимку отчёта или готовить письмо, оставаясь на нужной странице.

В сочетании с историей диалогов и подключёнными плагинами появляются более сложные сценарии: найти чеки в Gmail и перенести данные в форму возмещения расходов. Среди примеров OpenAI есть и заполнение регистрационной формы с остановкой перед отправкой.

Самая заметная перемена — переход от «объясни, куда нажать» к «выполни задачу в открытой вкладке».

RSS: Новости на портале Anti-Malware.ru