


Новый троянец ворует игровые предметы в Steam

Новый троянец ворует игровые предметы в Steam

Ни для кого не секрет, что современная индустрия компьютерных игр представляет собой высокоразвитый рынок c ежегодным оборотом в десятки миллиардов долларов. Некоторые многопользовательские игры — это детально продуманные «виртуальные миры», обитателями которых становятся игроки из разных уголков земного шара.

Подобные игровые вселенные нередко могут похвастаться собственной экономической системой, в рамках которой можно покупать, реализовывать и обменивать различные игровые предметы, порой — за реальные деньги. Специалисты компании «Доктор Веб» обнаружили вредоносную программу, способную красть такие артефакты у пользователей игровой платформы Steam.

Игровая платформа Steam, представляющая собой популярный сервис распространения компьютерных игр, принадлежит компании Valve и позволяет пользователям загружать из Интернета игровые приложения, активировать их, получать обновления и знакомиться с различными новостями игрового мира. Помимо собственных игр Valve, с помощью Steam осуществляется дистрибуция игровых продуктов других разработчиков. Многие из опубликованных в Steam игр допускают использование различных виртуальных предметов, меняющих внешний вид персонажа, либо дающих игроку те или иные преимущества. Некоторые из таких предметов можно продать или купить за реальные деньги с использованием специального сервиса, предлагаемого платформой Steam, сообщает news.drweb.com.


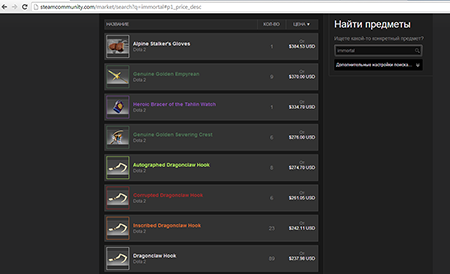
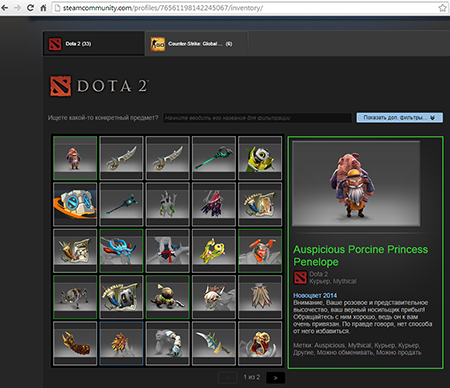
В конце августа 2014 года на различных игровых форумах начали появляться сообщения пользователей платформы Steam о том, что у них стали неожиданно пропадать ценные игровые предметы и ресурсы. Виновником «виртуальных краж» оказался троянец, добавленный в вирусные базы Dr.Web под именем Trojan.SteamBurglar.1. Данная вредоносная программа распространялась злоумышленниками путем рассылки сообщений в чате Steam или на специализированных форумах с предложением посмотреть скриншоты виртуального оружия или иных ресурсов, представленных якобы для продажи или обмена, наподобие следующего: "Hello. I like your weapon. Can you swap for my knife + weapon? (Look screenshot my knife + weapon)". Эти картинки Trojan.SteamBurglar.1 демонстрировал пользователю атакованного компьютера. В то же время сам троянец отыскивал в памяти процесс steam.exe, извлекал из него информацию об игровых предметах, выявлял среди них наиболее ценные по ключевым словам rare, immortal, legendary, и т. д., после чего осуществлял их кражу с целью последующей продажи. Украденные артефакты пересылаются на одну из принадлежащих злоумышленникам учетных записей:


Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru