


Уязвимость может заставить iPhone звонить на платные номера

Уязвимость может заставить iPhone звонить на платные номера

Специалисты по безопасности обнаружили в iOS критическую уязвимость, которая позволяет злоумышленникам зарабатывать деньги, заставляя iPhone звонить на платные номера. Чтобы попасться на крючок, владельцу гаджета достаточно просто перейти по вредоносной ссылке.

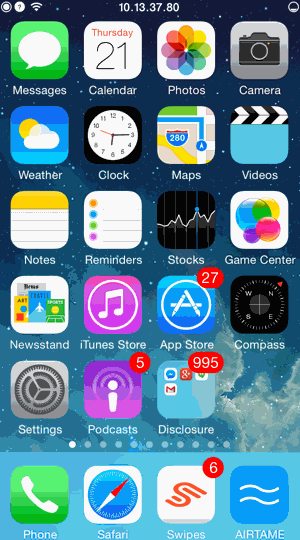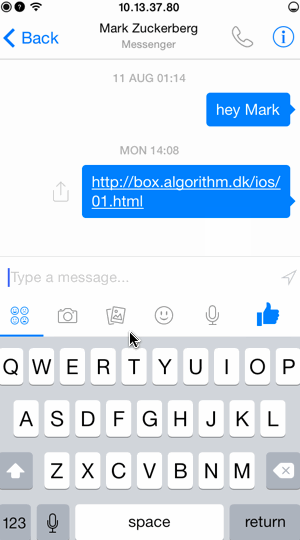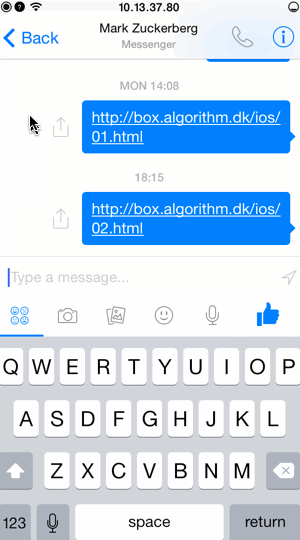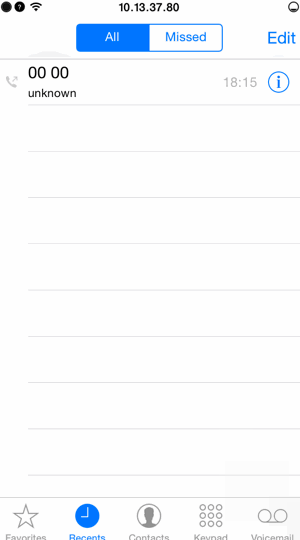
При использовании Safari владелец iPhone может быть спокоен - браузер будет спрашивать каждый раз перед совершением звонка. Однако, если вредоносная ссылка придет, к примеру, в WhatsApp, в приложение "Вконтакте", в письме Gmail или по iMessage, смартфон пр нажатии на нее сразу же начнет звонок на платный номер, сообщает hitech.vesti.ru.

Для инициации начала вызова злоумышленникам достаточно создать веб-страницу со специальным java-скриптом.


Уязвимость распространяется на большинство популярных приложений, включая клиент Google+, Gmail и FaceTime. Эксперты компании также выложили ссылку, при переходе по которой iPhone начинает совершать звонок.

Уязвимость была обнаружена сотрудником компании AirTame Андреем Некулаэси. В Apple на сообщение о новой уязвимости пока что не отреагировали. Остается надеяться, что брешь в безопасности будет заделана в следующей версии iOS.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru