


Уязвимость может заставить iPhone звонить на платные номера

Уязвимость может заставить iPhone звонить на платные номера

Специалисты по безопасности обнаружили в iOS критическую уязвимость, которая позволяет злоумышленникам зарабатывать деньги, заставляя iPhone звонить на платные номера. Чтобы попасться на крючок, владельцу гаджета достаточно просто перейти по вредоносной ссылке.

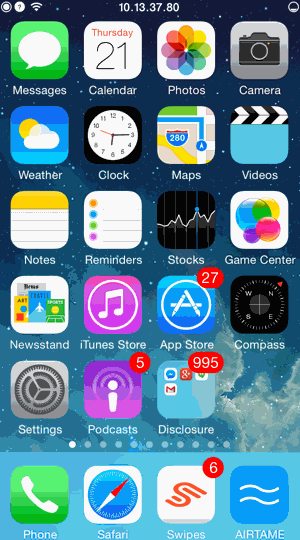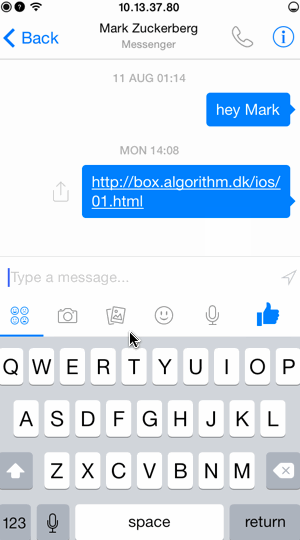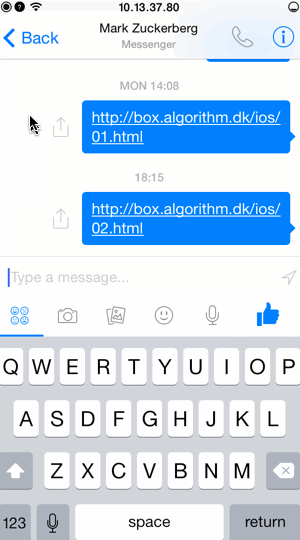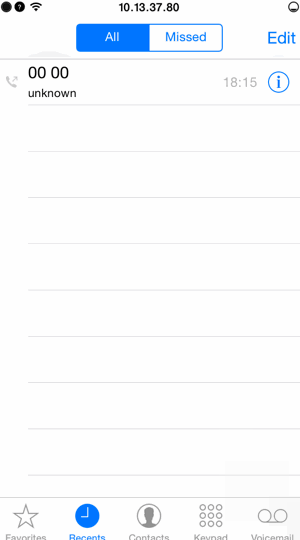
При использовании Safari владелец iPhone может быть спокоен - браузер будет спрашивать каждый раз перед совершением звонка. Однако, если вредоносная ссылка придет, к примеру, в WhatsApp, в приложение "Вконтакте", в письме Gmail или по iMessage, смартфон пр нажатии на нее сразу же начнет звонок на платный номер, сообщает hitech.vesti.ru.

Для инициации начала вызова злоумышленникам достаточно создать веб-страницу со специальным java-скриптом.


Уязвимость распространяется на большинство популярных приложений, включая клиент Google+, Gmail и FaceTime. Эксперты компании также выложили ссылку, при переходе по которой iPhone начинает совершать звонок.

Уязвимость была обнаружена сотрудником компании AirTame Андреем Некулаэси. В Apple на сообщение о новой уязвимости пока что не отреагировали. Остается надеяться, что брешь в безопасности будет заделана в следующей версии iOS.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru