


Уязвимость может заставить iPhone звонить на платные номера

Уязвимость может заставить iPhone звонить на платные номера

Специалисты по безопасности обнаружили в iOS критическую уязвимость, которая позволяет злоумышленникам зарабатывать деньги, заставляя iPhone звонить на платные номера. Чтобы попасться на крючок, владельцу гаджета достаточно просто перейти по вредоносной ссылке.

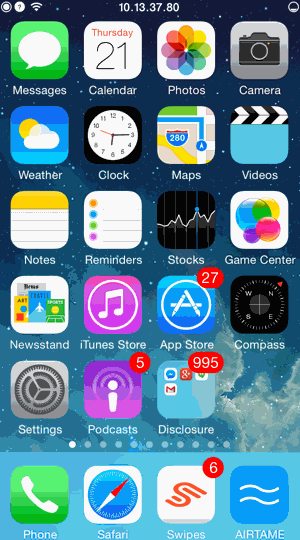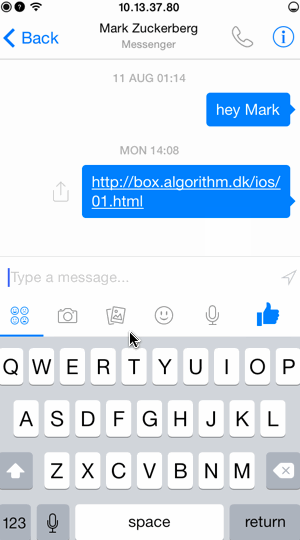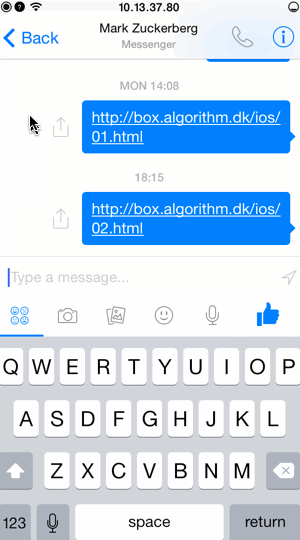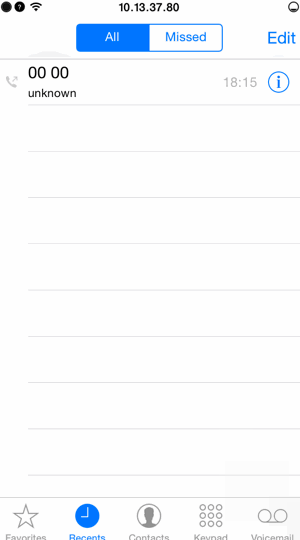
При использовании Safari владелец iPhone может быть спокоен - браузер будет спрашивать каждый раз перед совершением звонка. Однако, если вредоносная ссылка придет, к примеру, в WhatsApp, в приложение "Вконтакте", в письме Gmail или по iMessage, смартфон пр нажатии на нее сразу же начнет звонок на платный номер, сообщает hitech.vesti.ru.

Для инициации начала вызова злоумышленникам достаточно создать веб-страницу со специальным java-скриптом.


Уязвимость распространяется на большинство популярных приложений, включая клиент Google+, Gmail и FaceTime. Эксперты компании также выложили ссылку, при переходе по которой iPhone начинает совершать звонок.

Уязвимость была обнаружена сотрудником компании AirTame Андреем Некулаэси. В Apple на сообщение о новой уязвимости пока что не отреагировали. Остается надеяться, что брешь в безопасности будет заделана в следующей версии iOS.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru