


Латиноамериканский кибершпионаж затронул и Россию

Латиноамериканский кибершпионаж затронул и Россию

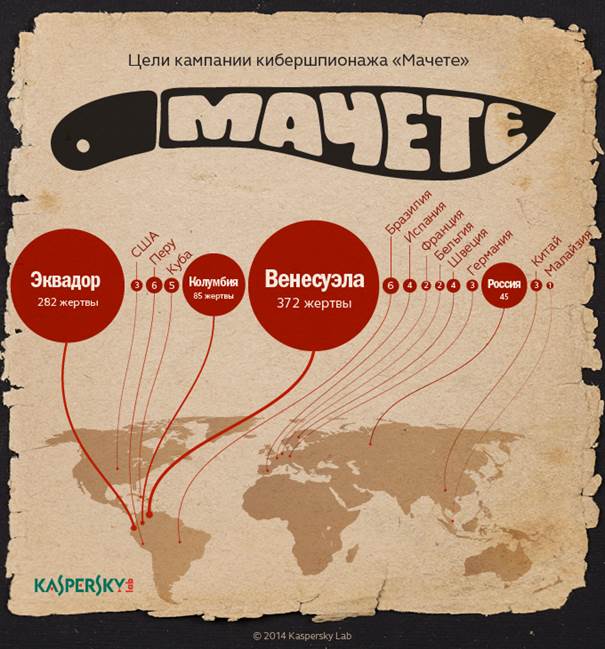
Лаборатория Касперского обнаружила новую кампанию кибершпионажа, получившую название «Мачете». Операция затронула классические в таких случаях цели: правительства, военные ведомства, правоохранительные органы и посольства. Объединяет все эти жертвы то, что абсолютное большинство из них находится в Латинской Америке. Однако часть пострадавших организаций была обнаружена и в других странах, в том числе в России, где эксперты насчитали 45 жертв из числа дипломатических структур, чьи данные оказались под ударом «Мачете».

В ходе расследования кибероперации аналитикам «Лаборатории Касперского» удалось установить, что первые атаки начались в 2010 году, а в 2012-ом инфраструктура атакующих была обновлена и усовершенствована, что позволило им широко развернуть кампанию кибершпионажа. Злоумышленники используют методы социальной инженерии и фишинговые приемы, однако случаев эксплуатирования ими уязвимостей пока не было зафиксировано. В целом эта кампания отличается довольно простыми, с технологической точки зрения, инструментами атак. Однако, к настоящему моменту от «Мачете» пострадало уже не менее 778 организаций по всему миру.


«Основываясь на тех данных, которые мы обнаружили в процессе расследования кибероперации, мы предполагаем, что за атаками стоят испаноговорящие злоумышленники, а сама кампания имеет латиноамериканские корни. Этим, в частности, и объясняется большое число жертв в Латинской Америке. Более того, интерес преступников к этому региону настолько высок, что даже в других странах они избирали в качестве своих целей организации, которые так или иначе имеют отношение к испаноговорящим странам Нового Света. К примеру, в России среди пострадавших учреждений оказались посольства некоторых латиноамериканских государств», – рассказывает Дмитрий Бестужев, руководитель центра глобальных исследований и анализа угроз «Лаборатории Касперского» в Латинской Америке.

Инструменты кибершпионажа, обнаруженные на зараженных компьютерах, были способны похитить сотни гигабайт конфиденциальной информации. Использующееся в «Мачете» вредоносное ПО способно копировать файлы на удаленный сервер или на специальные USB-устройства, перехватывать символы, вводимые с клавиатуры, записывать аудиофайлы через встроенные микрофоны, делать скриншоты экрана, собирать геолокационные данные, а также делать снимки с помощью веб-камеры.

Подпишитесь на новости

ИИ в России будет искать неплательщиков по дорожным камерам

Дорожные камеры получили новую работу: теперь они помогают искать автомобили неплательщиков. На Алтае тестируют программно-аппаратный комплекс «Гарпун» от Netvision, который сверяет номера машин с базами ФССП и ГИБДД. По словам разработчика, проверка занимает доли секунды.

О проекте компания рассказала ТАСС. Система может выявлять автомобили, связанные с задолженностями по алиментам, штрафам и коммунальным платежам.

Камера считывает госномер, ИИ ищет совпадение в базах и передаёт сигнал ответственному сотруднику. Сам «Гарпун» деньги со счёта не списывает.

Netvision называет комплекс полностью российской разработкой. В 2026-2027 годах технологию могут внедрить и в других регионах. Пока речь идёт о тестировании: показателей точности распознавания и результатов пилота в представленном сообщении нет.

Для приставов камеры уже давно стали чем-то большим, чем генератор штрафов за скорость. ФССП использует возможности «Безопасного города» для поиска должников и их машин, а также установления маршрутов передвижения.

Как пояснила «Российской газете» юрист Елена Ермохина, система распознаёт прежде всего автомобиль. Машина может принадлежать человеку с долгами, а управлять ею — кто-то другой.

Сигнал алгоритма также не создаёт универсального права остановить автомобиль: для действий полиции и приставов нужны предусмотренные законом основания.

Так что название у комплекса грозное, но юридические решения остаются за людьми.

RSS: Новости на портале Anti-Malware.ru