


ESET обнаружила новую угрозу для русскоязычных пользователей Android

ESET обнаружила новую угрозу для русскоязычных пользователей Android

Эксперты антивирусной компании ESET (Словакия) обнаружили новую угрозу российского происхождения для Android. Бэкдор Spy.Krysanec распространяется через российские социальные сети и файлообменные площадки и маскируется под собственное ПО ESET.

Android/Spy.Krysanec – бэкдор (средство удаленного доступа), который специализируется на сборе персональных данных пользователя с зараженного устройства. Он может взаимодействовать с удаленным командным сервером, а также загружать и исполнять другие модули.


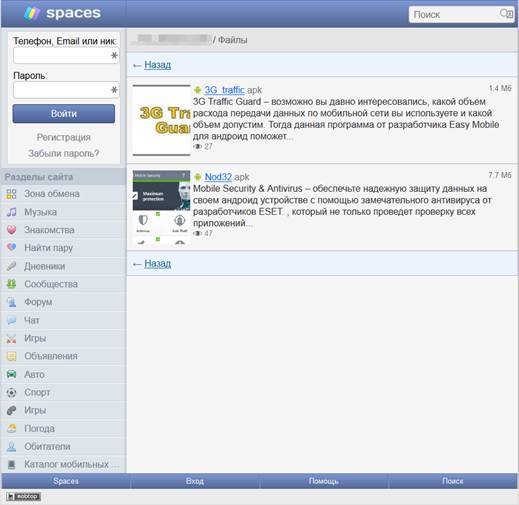
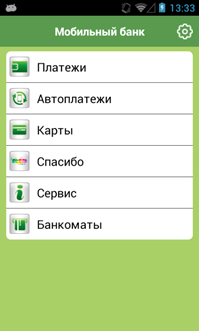
Новая угроза распространяется под видом легитимных приложений, в числе которых популярный антивирус для смартфонов и планшетов на базе Android ESET NOD32 Mobile Security, а также мобильное приложение Сбербанка MobileBank, программа 3G Traffic Guard и др. Специалисты вирусной лаборатории ESET обнаружили Spy.Krysanec на теневых площадках для обмена файлами и российских социальных сетях.


После заражения Spy.Krysanec загружает с удаленного сервера и исполняет следующие модули:

  • съемка камерой устройства
  • запись звука через микрофон устройства
  • определение текущих GPS-координат
  • получение списка установленных приложений
  • получение списка открытых страниц в браузере
  • доступ к списку контактов
  • доступ к SMS-сообщениям


Стоит отметить, что некоторые образцы Spy.Krysanec, проанализированные экспертами ESET, используют подключение к удаленному серверу, домен которого принадлежит провайдеру no-ip.com. Этот сервис не так давно фигурировал в новостях, когда Microsoft Digital Crimes Unit получила управление над его 22 доменами, использовавшимися для распространения вредоносного ПО.

«Маскировка вредоносной программы под легитимное приложение – наиболее распространенная схема заражения Android-устройств, – комментирует Артем Баранов, ведущий вирусный аналитик ESET Russia. – В качестве объекта маскировки злоумышленники выбирают игры и другое ПО, более того, иногда в коде вредоносной программы содержатся и полезные для пользователя функции».

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru