


ESET обнаружила новую угрозу для русскоязычных пользователей Android

ESET обнаружила новую угрозу для русскоязычных пользователей Android

Эксперты антивирусной компании ESET (Словакия) обнаружили новую угрозу российского происхождения для Android. Бэкдор Spy.Krysanec распространяется через российские социальные сети и файлообменные площадки и маскируется под собственное ПО ESET.

Android/Spy.Krysanec – бэкдор (средство удаленного доступа), который специализируется на сборе персональных данных пользователя с зараженного устройства. Он может взаимодействовать с удаленным командным сервером, а также загружать и исполнять другие модули.


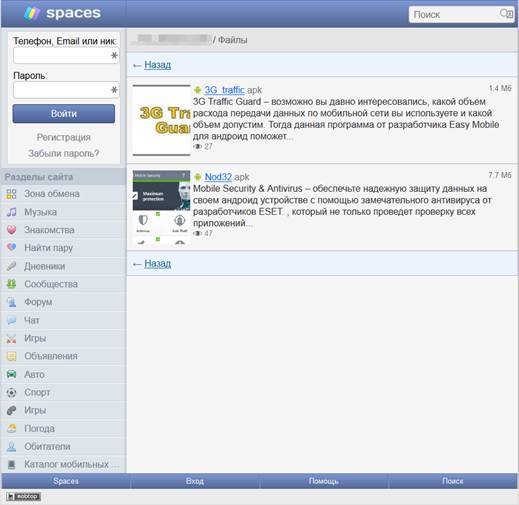
Новая угроза распространяется под видом легитимных приложений, в числе которых популярный антивирус для смартфонов и планшетов на базе Android ESET NOD32 Mobile Security, а также мобильное приложение Сбербанка MobileBank, программа 3G Traffic Guard и др. Специалисты вирусной лаборатории ESET обнаружили Spy.Krysanec на теневых площадках для обмена файлами и российских социальных сетях.


После заражения Spy.Krysanec загружает с удаленного сервера и исполняет следующие модули:

  • съемка камерой устройства
  • запись звука через микрофон устройства
  • определение текущих GPS-координат
  • получение списка установленных приложений
  • получение списка открытых страниц в браузере
  • доступ к списку контактов
  • доступ к SMS-сообщениям


Стоит отметить, что некоторые образцы Spy.Krysanec, проанализированные экспертами ESET, используют подключение к удаленному серверу, домен которого принадлежит провайдеру no-ip.com. Этот сервис не так давно фигурировал в новостях, когда Microsoft Digital Crimes Unit получила управление над его 22 доменами, использовавшимися для распространения вредоносного ПО.

«Маскировка вредоносной программы под легитимное приложение – наиболее распространенная схема заражения Android-устройств, – комментирует Артем Баранов, ведущий вирусный аналитик ESET Russia. – В качестве объекта маскировки злоумышленники выбирают игры и другое ПО, более того, иногда в коде вредоносной программы содержатся и полезные для пользователя функции».

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru