

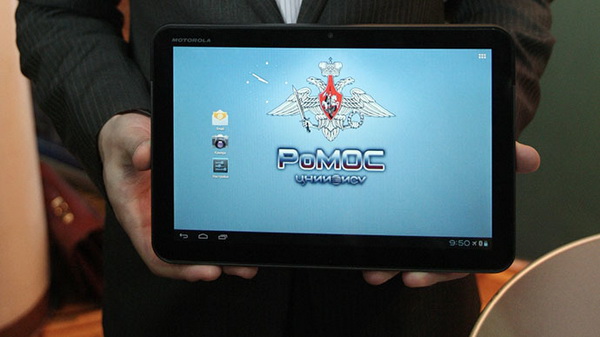

В России придумали антихакерский планшет Rupad

На базе Android создали планшет Rupad, в котором можно физически отключить

В Центральном научно-исследовательский институте экономики, информатики и систем управления изобрели новый отечественный планшетный компьютер. Новинка, которую некоторые СМИ назвали Rupad, способна дать отпор хакерам, использующим железо планшетов для шпионажа.

Отечественная модель умеет отсоединять коммуникационные модули и сенсоры по требованию владельца. Такой подход может казаться чересчур радикальным, но создатели планшета считают, что его покупателям такая возможность придется по душе. Новое устройство предназначено для вооруженных сил и правоохранительных органов России.

Планшет способен в любое время отключить сервисы GPS, 3G, WiFi и Bluetooth. При желании пользователи могут перекрыть доступ к двум камерам, микрофону и даже колонкам. Об этом в интервью РИА Новости заявил директор отдела разработок Института Дмитрий Петров. 

Планшет работает на варианте операционной системы Android с дополнительным уровнем защиты от хакеров. Программисты заменили приложение для магазина Google Store. Производители планшета сами выбирают, какие программы продавать.

Rupad способен полчаса работать на глубине одного метра. Новинка выдерживает температуру до 55 градусов и устойчива к ударам. В ЦНИИ ЭИСУ разработали и более крепкую версию модели для условий боевых действий.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru