


Поддельный клон магазина Google Play ворует данные пользователей

Злоумышленники заставили копию Google Play красть данные из Южной Кореи

Сотрудники компании FireEye Джимми Су (Jimmy Su)и Джинджаи Заи (Jinjian Zhai) обнаружил поддельное приложение Google Play. Клон крупнейшего в мире магазина приложений использует динамическийDNS-сервери протокол Gmail SSL для извлечения украденной личной информации.

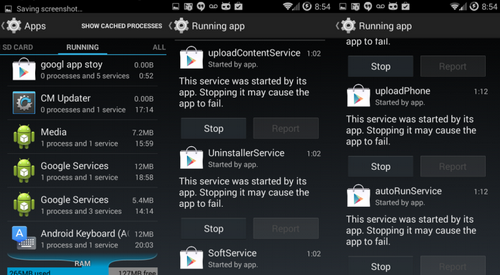
Специалисты изучили поведение приложения и установили, что злоумышленники используют динамический DNS сервер с протоколом Gmail SSL для выкачивания собранной информации. После установки вредоносный софт «googl app stoy» запрашивает полномочия администратора. Вместо интерфейса на экране появляется ошибка запуска, которая информирует владельцам устройства об удалении программы и о том, что активность googl app stoy приостановлена. Судя по языку сообщений, хакеры охотятся за личной информацией жителей Южной Кореи.

При более тщательном расследовании выяснилось, что исчезла только иконка программы. Само приложение работало в фоновом режиме и запустило пять сервисов. Софт присутствовал в списке запущенных программ и не мог быть удален. Пользователям понадобится всего раз открыть «googl app stoy», чтобы она стала активной, а следы подозрительных действий оставались незамеченными, ведь иконка настоящего Google Play остается на месте.

Вредоносная программа скрывает свою сущность посредством кодирования. Исследователь FireEye смог расшифровать код и установить, что текстовые сообщения с важными данными отсылались на домен «dhfjhewjhsldie.xicp.net». Будьте осторожны и не устанавливайте приложения из подозрительных источников.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru