


Утечка параметров аутентификации через SNMP в некоторых моделях сетевых устройств

Раскрытие данных через SNMP устройств Brocade, Motorola и Ambit

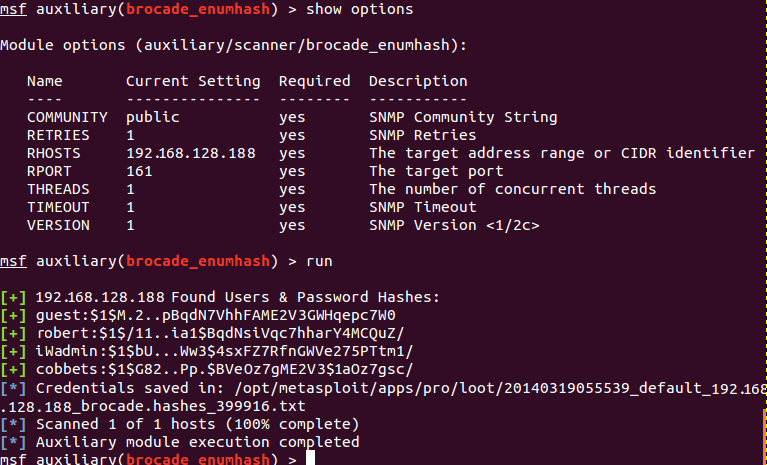
В сетевых устройствах Brocade, Motorola/Netopia и Ambit выявлена критическая уязвимость, позволяющая удалённо получить параметры аутентификации, позволяющие подключиться к устройству или обслуживаемой им сети, через общедоступный вывод сервиса SNMP (community public). Для получения таких данных как логины пользователей, хэши паролей и ключи доступа к беспроводной сети, достаточно отправить SNMP-запрос при помощи штатных утилит, таких как snmpwalk или snmpget.

Сообщается, что в настоящее время раскрыты сведения только об устройствах трёх производителей, но уязвимы и некоторые устройства других производителей, информация по которым пока не раскрывается из-за соглашения о предоставлении времени на выпуск обновлений прошивки. Сведения о других уязвимых устройствах будут опубликованы позднее, сообщает opennet.ru.

Проблемные устройства:

  • Балансировщик трафика Brocade ServerIron ADX 1016-2-PREM хранит логины и хэши паролей в публичных SNMP MIB-таблицах и выдаёт их при запросе OID 1.3.6.1.4.1.1991.1.1.2.9.2.1.1 и 1.3.6.1.4.1.1991.1.1.2.9.2.1.2. Сервис SNMP включен по умолчанию.
  • DSL-модемы серии Motorola/Netopia 3347 выдают через публичный SNMP SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. В большинстве моделей SNMP включен по умолчанию на интерфейсе внутренней сети, но встречаются модели, на которых SNMP включен и на WAN-интерфейсе.
  • Беспроводные маршрутизаторы Ambit серий U10C019 и Ubee DDW3611 выдают через публичный SNMP логины, хэши паролей, SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. По умолчанию сервис SNMP отключен.

При сканировании Сети было выявлено 229 тысяч доступных через интернет потенциально уязвимых устройств Ambit, 224 тысячи устройств Netopia и 9 тысяч балансировщиков Brocade. Несмотря на относительно небольшое число выявленный балансировщиков Brocade, они представляют наибольшую опасность, так как обычно используются в крупных корпорациях и их взлом может послужить отправной точкой для проникновения во внутреннюю корпоративную сеть.

При этом проблему усугубляет то, что уязвимости подвержены модели уже снятые с производства, поддержка которых прекращена и производитель навряд ли выпустит обновления прошивки (производитель был уведомлен о проблеме за три месяца до её публичного обнародования, но обновления так и не были выпущены). Пользователям различных сетевых устройств рекомендуется убедиться в ограничении доступа к сервису SNMP или отключить его, если он не используется для мониторинга.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru