


Утечка параметров аутентификации через SNMP в некоторых моделях сетевых устройств

Раскрытие данных через SNMP устройств Brocade, Motorola и Ambit

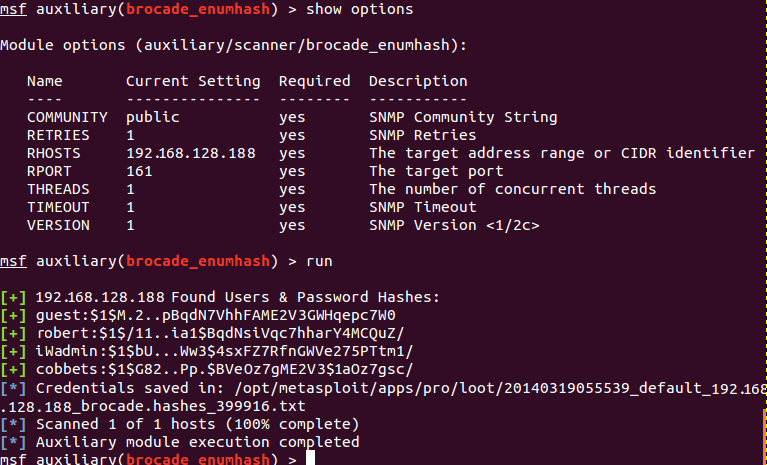
В сетевых устройствах Brocade, Motorola/Netopia и Ambit выявлена критическая уязвимость, позволяющая удалённо получить параметры аутентификации, позволяющие подключиться к устройству или обслуживаемой им сети, через общедоступный вывод сервиса SNMP (community public). Для получения таких данных как логины пользователей, хэши паролей и ключи доступа к беспроводной сети, достаточно отправить SNMP-запрос при помощи штатных утилит, таких как snmpwalk или snmpget.

Сообщается, что в настоящее время раскрыты сведения только об устройствах трёх производителей, но уязвимы и некоторые устройства других производителей, информация по которым пока не раскрывается из-за соглашения о предоставлении времени на выпуск обновлений прошивки. Сведения о других уязвимых устройствах будут опубликованы позднее, сообщает opennet.ru.

Проблемные устройства:

  • Балансировщик трафика Brocade ServerIron ADX 1016-2-PREM хранит логины и хэши паролей в публичных SNMP MIB-таблицах и выдаёт их при запросе OID 1.3.6.1.4.1.1991.1.1.2.9.2.1.1 и 1.3.6.1.4.1.1991.1.1.2.9.2.1.2. Сервис SNMP включен по умолчанию.
  • DSL-модемы серии Motorola/Netopia 3347 выдают через публичный SNMP SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. В большинстве моделей SNMP включен по умолчанию на интерфейсе внутренней сети, но встречаются модели, на которых SNMP включен и на WAN-интерфейсе.
  • Беспроводные маршрутизаторы Ambit серий U10C019 и Ubee DDW3611 выдают через публичный SNMP логины, хэши паролей, SSID-идентификатор беспроводной сети, ключи WEP и WPA PSK. По умолчанию сервис SNMP отключен.

При сканировании Сети было выявлено 229 тысяч доступных через интернет потенциально уязвимых устройств Ambit, 224 тысячи устройств Netopia и 9 тысяч балансировщиков Brocade. Несмотря на относительно небольшое число выявленный балансировщиков Brocade, они представляют наибольшую опасность, так как обычно используются в крупных корпорациях и их взлом может послужить отправной точкой для проникновения во внутреннюю корпоративную сеть.

При этом проблему усугубляет то, что уязвимости подвержены модели уже снятые с производства, поддержка которых прекращена и производитель навряд ли выпустит обновления прошивки (производитель был уведомлен о проблеме за три месяца до её публичного обнародования, но обновления так и не были выпущены). Пользователям различных сетевых устройств рекомендуется убедиться в ограничении доступа к сервису SNMP или отключить его, если он не используется для мониторинга.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru