


Злоумышленники нападают на незащищенные американские компании

Фишеры совершили 115 тыс атак за второе полугодие 2013

Консорциум Anti-Phishing Working Group выпустил отчет Global Phishing Survey за второе полугодие 2013. Более половины из 681 опрошенных организаций, стали жертвами хакеров с июля по декабрь прошлого года.

«Похоже, фишеры ищут компании, которые недавно приобрели популярность, обладают уязвимыми базами данных пользователей и плохо защищают себя. Результаты опроса показали, что любая компания в Сети может оказаться целью злоумышленников», – заявил соавтор доклада Грег Аарон (Greg Aaron) из компании Illumintel.

Больше всего фишеров интересует электронная коммерция, социальные сети, банковская сфера, денежные переводы и сервисы электронной почты. Злоумышленники пытаются получить данные о клиентах AirBNB, Hertz Rent-a-Car, Home Depot, Резервного банка Вануату, Университета штата Айдахо в Бойсе и нескольких Bitcoin-сервисов.

Всего за вторую половину 2013 года провели 115 тыс. атак. Из 82 тыс. доменных имен, использованных для фишинга, около 23 тыс. были зарегистрированы хакерами. При этом в первой половине прошлого года только 12 тыс. доменов были созданы киберпреступниками для фишинга. Считается, что в росте виноваты китайские мошенники.


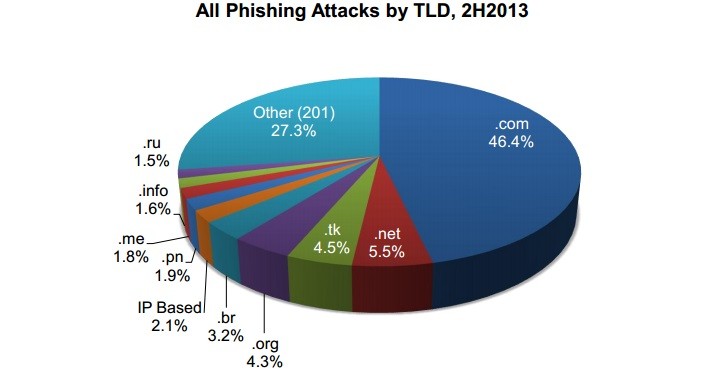
По словам главы компании IID Рода Расмуссена (Rod Rasmussen), новые домены в основном регистрировали жители Поднебесной для атак на своих сограждан. Всего использовалось 210 доменов верхнего уровня, но большинство адресов для фишинга были .com, .tk, .pw, .net, .info, и .cf. В Anti-Phishing Working Group утверждают, что в среднем фишинговые атаки длились по 28 часов 43 минуты.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru