


Доля спама в мировом почтовом трафике в марте снизилась на 6,4%

Доля спама в мировом почтовом трафике в марте снизилась на 6,4%

В течение первого весеннего месяца широкое распространение в Сети получили рекламные рассылки с предложениями выучить иностранные языки при помощи разнообразных авторских методик. Подобный спам пестрел сообщениями о возможности выучить любой язык по Skype, узнать секреты уникального метода самостоятельного обучения, а также предложениями от конкретных языковых школ и учебных центров.

Помимо этого, заметный след в мартовском почтовом трафике оставили сообщения, в которых спамеры предлагали оптимизировать расходы на телефонную связь. Большая часть таких писем была адресована крупным и средним компаниям. Однако домашних пользователей спамеры также не обошли вниманием: в частности, авторы некоторых рассылок дополнительно предлагали улучшить качество мобильной связи и мобильного Интернета в квартире или на даче.

Немало вредоносных вложений в марте распространялось от имени различных известных финансовых организаций, деятельность которых связана с налоговыми сборами. Подобные письма приходили к пользователям под видом платежных извещений от налогового органа и требованием оплатить налог или указать в декларации незаявленные ранее доходы. Чтобы узнать подробности, получателю сообщения предлагалось открыть приложенный отчет или заполнить полученную во вложении форму документа. На самом деле архивированные файлы содержали зловредов, в частности троянцев, крадущих конфиденциальные данные пользователей или скачивающих и запускающих на компьютере вредоносные программы.

Среди регионов лидером по распространению спама неизменно остается Азия. Более того, в марте ее позиции укрепились: эта часть света увеличила свою долю на 4% и в итоге оказалась ответственна за 58% мирового спама. Азиатский след доминирует и в рейтинге стран-источников нежелательных сообщений. По сравнению с февралем тройка лидеров не изменилась, и первое место все так же занимает Китай с долей 24,6%, на втором месте располагаются США с показателем 17%, а на третьем оказалась  Южная Корея, откуда было разослано 13,6% мирового спама.

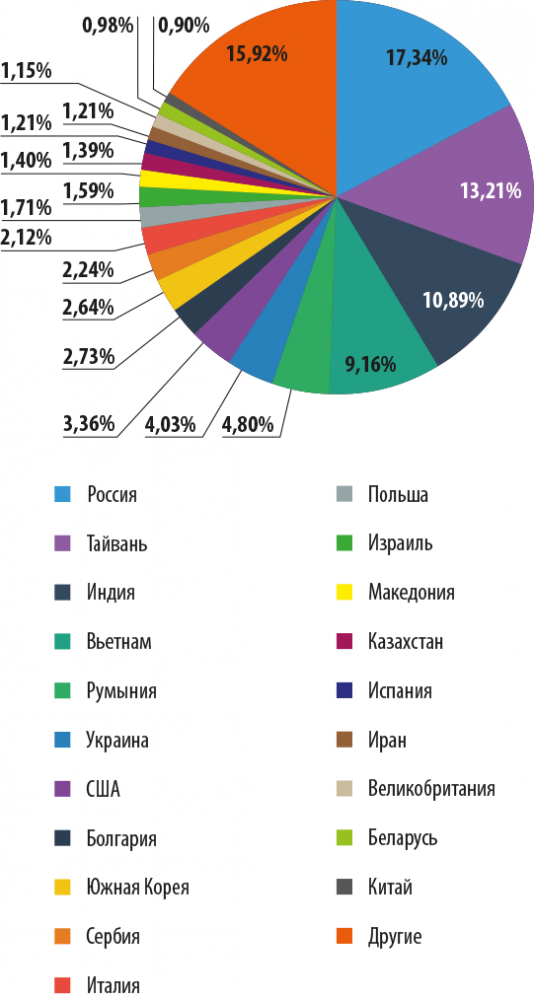
Что касается источников спама в Рунете, то здесь картина несколько иная, однако она также не меняется на протяжении многих месяцев. Лидером по количеству нежелательных сообщений, разосланных пользователям в марте, все также остается Россия, чья доля хоть и сократилась на 2,5%, но составила абсолютный максимум месяца — 17,3%. Второе место занимает Тайвань — за первый весенний месяц доля спама, разосланного в Рунете из этой страны, выросла на 1,7% и составила в итоге 13,2%. Третье же место снова досталось Индии с ее показателем 11%.  


Страны-источники спама в Рунете, март 2014


«Спамеры делают все возможное для того, чтобы заставить пользователя отреагировать на их письмо и открыть вложение или пройти по ссылке, которые запросто могут быть вредоносными. Количество атак на финансовый сектор заметно увеличилось за прошедший год. Это связано с тем, что все больше людей пользуются интернет-банкингом, совершая финансовые транзакции не только с ноутбуков, но и других цифровых устройств. Таким образом, риск стать жертвой злоумышленников сегодня весьма высок. Именно поэтому мы рекомендуем пользоваться современными защитными решениями, а также ни в коем случае не переходить по подозрительным ссылкам и не запускать непроверенные файлы», — рассказывает Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

87% специалистов готовы доверить ИИ рекомендации по реагированию в SIEM

Российские компании готовы слушать советы ИИ в SIEM, но отдавать ему красную кнопку пока не собираются. Это показал опрос участников эфира AM Live «Российские SIEM 2026: что изменилось и как теперь выбирать?». Больше всего респонденты готовы доверить искусственному интеллекту рекомендации по реагированию на инциденты — этот вариант выбрали 87% участников.

Создание и доработку правил детектирования готовы делегировать 71%, а сбор контекста и подготовку резюме расследований — 58%.

Несколько осторожнее аудитория относится к триажу и приоритизации инцидентов — эту задачу ИИ согласны поручить 44% опрошенных. Ещё 39% готовы использовать его для поиска и формирования запросов.

А вот полностью автономное реагирование без подтверждения аналитика набрало всего 13%. В общем, ИИ уже можно посадить рядом с SOC-командой, поручить ему рутину и попросить подготовить план действий.

Но самостоятельно блокировать пользователей, отключать узлы и принимать другие потенциально болезненные решения ему пока не разрешают.


Участники также рассказали, что, по их мнению, сильнее всего изменит SIEM к 2030 году. Лидируют ИИ и автономные агенты с 34%. На втором месте — объединение SIEM с другими платформами информационной безопасности, за которое проголосовали 28% респондентов.

Изменений в экономике и моделях лицензирования ожидают 14%, появления новой архитектуры работы с данными — 13%, а развития облачных и гибридных моделей — 9%. Только 2% считают, что за ближайшие годы ничего существенно не поменяется. Железная выдержка, учитывая скорость, с которой сегодня переписывается рынок.

На эфире эксперты также обсудили ложные срабатывания, правила детектирования, MITRE ATT&CK, UEBA, производительность, масштабирование, хранение данных и TCO. Главный вывод: выбирать SIEM по красивой презентации больше нельзя. На пилоте придётся проверять не только скорость обработки событий, но и качество контента, удобство расследований и реальную стоимость дальнейшей эксплуатации.

RSS: Новости на портале Anti-Malware.ru