


Trend Micro выпустила два решения против Heartbleed

Trend Micro выпустила два решения против Heartbleed

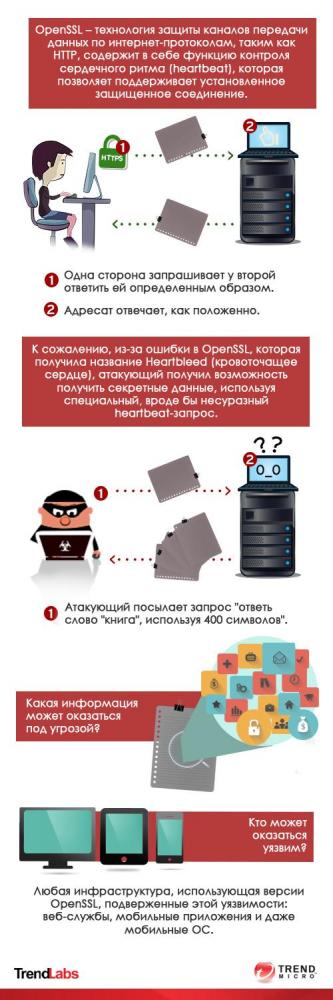
Чтобы помочь Интернет-пользователям защитить себя от уязвимости Heartbleed, приводящей  к нарушению безопасности SSL, Trend Micro Incorporated объявила о выпуске двух бесплатных Heartbleed-сканеров для компьютеров и мобильных устройств. Новые приложения предназначены для проверки веб-сайтов и мобильных приложений для Android, которые могут быть скомпрометированы Heartbleed.

Решения – плагин для браузера Chrome Trend Micro™ Heartbleed Detector и сканер приложений для мобильных устройств на ОС Android, уже доступны бесплатно в магазинах приложений Chrome Web Store и Google Play, соответственно.

Trend Micro Heartbleed Detector представляет собой мультиплатформенный плагин для Chrome, который позволяет пользователям компьютеров с Windows или Mac проверять на уязвимость URL-адреса веб-сайтов. Это приложение устанавливается в один клик.

Исследователи Trend Micro также обнаружили, что мобильные приложения столь же уязвимы к ошибке Heartbleed как и веб-сайты. Для предотвращения этой угрозы, компания Trend Micro разработала Heartbleed-детектор для проверки приложений на мобильных устройствах пользователя, а также серверов, с которыми они взаимодействуют. Если приложение окажется уязвимым к ошибке OpenSSL, детектор предложит пользователю удалить его.


«Trend Micro отреагировала на угрозу Heartbleed, предложив инструменты для защиты своих персональных данных всем пользователям Интернета», – говорит Раймунд Генес, технический директор компании Trend Micro. – «Покупки в мобильных приложениях и финансовые операции на мобильных устройствах становятся нормой, и Trend Micro считает жизненно важным предложить пользователям решение, позволяющее осуществлять финансовые транзакции, не опасаясь компрометации личных данных. Heartbleed – проблема, которая, возможно, никогда не будет решена полностью, но мы предоставляем и вносим актуальные обновления в наши решения, чтобы наилучшим образом защитить данные наших клиентов, а также обеспечить необходимую безопасность на каждом устройстве, которым они пользуются».

Уже сегодня пользователи могут загрузить сканеры Trend Micro Heartbleed Scanner для их компьютеров и мобильных устройств по ссылке https://chrome.google.com/webstore/detail/trend-micro-openssl-heart/cmib... или https://play.google.com/store/apps/details?id=com.trendmicro.tool.heartb...

Подпишитесь на новости

Шереметьево прорабатывает посадку на самолет через мессенджер МАКС

Аэропорт Шереметьево вместе с Минтрансом и разработчиками мессенджера МАКС прорабатывает возможность использовать приложение при посадке пассажиров на самолет. Об этом на Транспортной неделе рассказал заместитель генерального директора аэропорта по информационным технологиям Дмитрий Ильин.

Его слова приводит NEWS.ru. Проект пока находится на стадии обсуждения, сроков Ильин не назвал.

В долгосрочных планах аэропорта применение МАКСА на международных рейсах.

«С точки зрения долгосрочных перспектив, конечно, в далеких планах это и пограничный контроль, то есть международные перевозки, и применение мессенджера МАКС», — сказал Ильин.

Идею использовать МАКС для посадки раньше озвучивал Андрей Никитин. В июне, на старте эксперимента с посадкой по биометрии в Шереметьево, он как глава Минтранса говорил, что в перспективе проходить на борт можно будет через МАКС по QR-коду.

Осенью Никитин сообщил, что Минтранс рассматривает цифровое удостоверение личности Max ID для посадки на самолеты и поезда.

Эксперимент с посадкой по биометрии продлится до 1 апреля 2027 года. Сейчас он работает на рейсах «Аэрофлота» между Москвой и Санкт-Петербургом. Пассажиры, которые не хотят пользоваться биометрией, по-прежнему проходят на борт по документам.

RSS: Новости на портале Anti-Malware.ru