


Trend Micro выпустила два решения против Heartbleed

Trend Micro выпустила два решения против Heartbleed

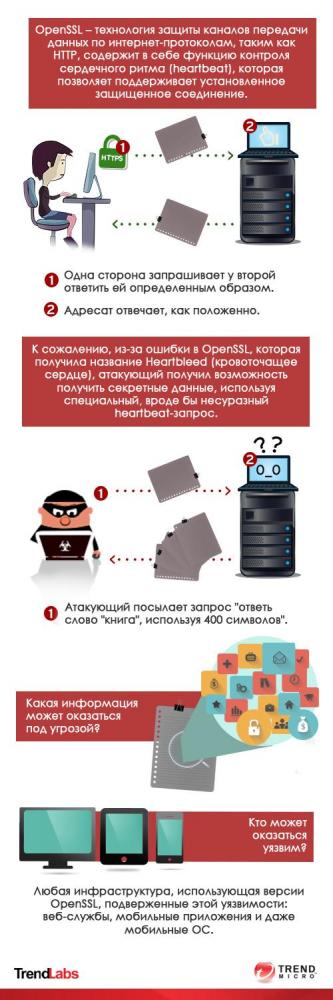
Чтобы помочь Интернет-пользователям защитить себя от уязвимости Heartbleed, приводящей  к нарушению безопасности SSL, Trend Micro Incorporated объявила о выпуске двух бесплатных Heartbleed-сканеров для компьютеров и мобильных устройств. Новые приложения предназначены для проверки веб-сайтов и мобильных приложений для Android, которые могут быть скомпрометированы Heartbleed.

Решения – плагин для браузера Chrome Trend Micro™ Heartbleed Detector и сканер приложений для мобильных устройств на ОС Android, уже доступны бесплатно в магазинах приложений Chrome Web Store и Google Play, соответственно.

Trend Micro Heartbleed Detector представляет собой мультиплатформенный плагин для Chrome, который позволяет пользователям компьютеров с Windows или Mac проверять на уязвимость URL-адреса веб-сайтов. Это приложение устанавливается в один клик.

Исследователи Trend Micro также обнаружили, что мобильные приложения столь же уязвимы к ошибке Heartbleed как и веб-сайты. Для предотвращения этой угрозы, компания Trend Micro разработала Heartbleed-детектор для проверки приложений на мобильных устройствах пользователя, а также серверов, с которыми они взаимодействуют. Если приложение окажется уязвимым к ошибке OpenSSL, детектор предложит пользователю удалить его.


«Trend Micro отреагировала на угрозу Heartbleed, предложив инструменты для защиты своих персональных данных всем пользователям Интернета», – говорит Раймунд Генес, технический директор компании Trend Micro. – «Покупки в мобильных приложениях и финансовые операции на мобильных устройствах становятся нормой, и Trend Micro считает жизненно важным предложить пользователям решение, позволяющее осуществлять финансовые транзакции, не опасаясь компрометации личных данных. Heartbleed – проблема, которая, возможно, никогда не будет решена полностью, но мы предоставляем и вносим актуальные обновления в наши решения, чтобы наилучшим образом защитить данные наших клиентов, а также обеспечить необходимую безопасность на каждом устройстве, которым они пользуются».

Уже сегодня пользователи могут загрузить сканеры Trend Micro Heartbleed Scanner для их компьютеров и мобильных устройств по ссылке https://chrome.google.com/webstore/detail/trend-micro-openssl-heart/cmib... или https://play.google.com/store/apps/details?id=com.trendmicro.tool.heartb...

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru