


Google наделил себя правом сканировать письма пользователей

Google наделил себя правом сканировать письма пользователей

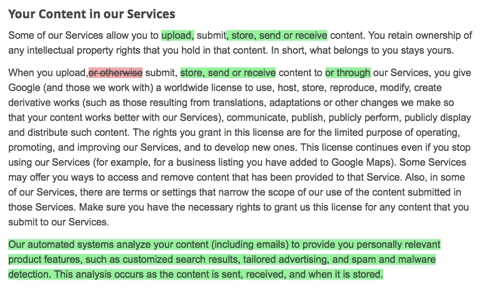
Компания Google обновила правила использования своих сервисов, добавив положение о собственном праве сканировать личную информацию пользователей. Сканирование касается не только писем, но и вообще любого контента.

«Наши системы автоматически анализируют ваш контент (включая почту), чтобы предлагать персонализированный сервис, включая результаты поиска, объявления и улучшенную защиту от спама и вредоносных ссылок», - говорится в новом абзаце правил.

Кроме того, Google внес поправки, благодаря которым получил возможность любых действий над пользовательским контентом, включая модификацию и распространение. И это касается не только контента, который пользователь загружает на серверы Google (например, в Google Drive), но и любых данных, передаваемых через любые сервисы Google, сообщает safe.cnews.ru.

«Когда вы загружаете, вносите или сохраняете контент в наших сервисах, а также отправляете или получаете контент посредством наших сервисов, вы предоставляете Google право использовать, хранить и модифицировать этот контент, создавать на основе его производные данные, передавать, публиковать, публично воспроизводить, публично отображать и распространять этот контент», - говорится в новых правилах.

Новые правила вступили в силу 14 апреля. Предыдущая редакция действовала с ноября 2013 г. Как сообщил представитель Google Мэтт Кэлман (Matt Kallman) агентству Reuters, правила были изменены «согласно полученным за последние несколько месяцев просьбам», и теперь «более понятны для пользователей».


Google изменил правила использования своих сервисов


Аналогичные правила в декабре 2012 г. представил сервис Instagram, чем вызвал бурю негодования среди пользователей. В новых правилах содержались пункты, дающие компании право демонстрировать снимки пользователей на сторонних сайтах без выплаты компенсации за авторское право. Instagram пообещала переписать правила более понятным языком, что, тем не менее, не уберегло ее от судебного иска.

Против Google тоже был подан судебный иск - в сентябре 2013 г. В нем говорилось, что сканирование писем нарушает федеральные законы и законы штатов о прослушке и охране частной жизни. В компании заявили, что сканирование почты необходимо для правильного функционирования сервиса.

В марте 2014 г. судья отказался объединить жалобы нескольких пользователей в единый коллективный иск против Google, объяснив это существенными отличиями в претензиях. В случае, если бы иск носил коллективный характер, Google было бы сложнее одержать победу.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru