


В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

В 2013 году госструктуры России потратили на ИБ менее 5% своих ИТ-бюджетов

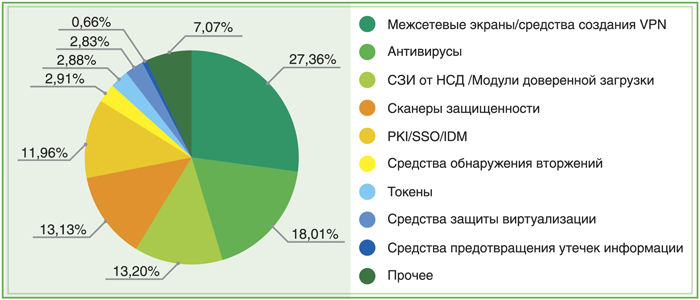
По результатам аналитического исследования, проведенного компанией «Код Безопасности», в 2013 году государственные ведомства потратили на защиту информационных ресурсов около 4,8% своих ИТ-бюджетов. Наиболее востребованными продуктами в госведомствах стали решения класса FW/VPN, на которые было потрачено 27% ИБ-бюджета, и антивирусы (18%).

Примерно одинаковые суммы, а именно 13,2% и 13,13% ИБ-бюджетов, были потрачены на закупку продуктов класса СЗИ от НСД/модули доверенной загрузки и сканеров защищенности соответственно. Около 12% госорганы потратили на решения класса IDM/PKI/SSO, которые обеспечивают эффективное управление доступом к государственным информационным ресурсам. Замыкают рейтинг средства предотвращения вторжений,токены и средства защиты виртуализации, на каждое было затрачено менее чем 3% ИБ-бюджета. Наименее востребованными решениями в госорганах оказались средства предотвращения утечек информации (0,66%).

 
Рисунок 1. Структура затрат на информационную безопасность по классам продуктов


По данным отчета доля ИБ-продуктов российского производства в госзакупках 2013 года составила более 90%. Продукты зарубежных вендоров смогли конкурировать с российскими только в двух категориях: системы IDM/PKI/SSO, где их доля составила около 43%, и средства предотвращения утечек информации (83%).

«Проанализировав открытые данные с сайта госзакупок, мы получили представление о том, как распределяются затраты госведомств на информационную безопасность по классам продуктов. В конечном счете это позволило нам оценить текущую ситуацию на российском рынке ИБ и понять, какую долю рынка в этой структуре занимает «Код Безопасности», – прокомментировал Андрей Голов, генеральный директор компании «Код Безопасности».

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru