


Лаборатория Касперского запускает интерактивную карту киберугроз

Лаборатория Касперского запускает интерактивную карту киберугроз

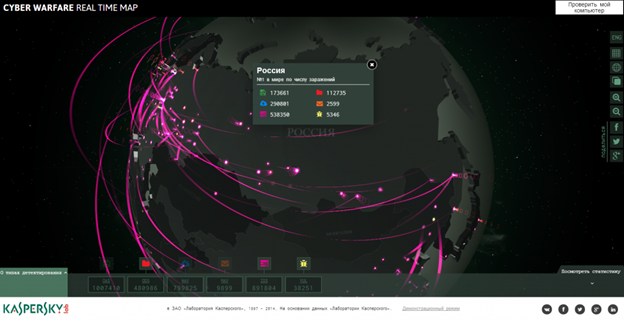
Лаборатория Касперского запустила онлайн-сервис, который наглядно демонстрирует происходящие в режиме реального времени инциденты кибербезопасности во всем мире. Категории отображаемых угроз включают в себя вредоносные объекты, найденные как во время непосредственного обращения к ним, так и во время сканирования по запросу, а также срабатывания почтового и веб-антивируса, выявленные уязвимости программ и обнаруженные сетевые атаки.

В современном мире киберугроз на распространение новых вредоносных приложений или спама уходят считанные минуты. Моментально получать информацию о новых подозрительных файлах и прочих угрозах практически сразу же после их появления продуктам «Лаборатории Касперского» помогает глобальная облачная инфраструктура Kaspersky Security Network (KSN). Внутренние механизмы KSNобобщают данные с тысяч охраняемых устройств, пользователи которых согласились автоматически делиться с сервисом информацией о подозрительном поведении программ на своих компьютерах.

Сравнивая поведение файла на различных компьютерах, проверяя его в базе данных сотен тысяч легитимных приложений и используя эвристические алгоритмы, система выносит предварительный вердикт о том, является ли объект вредоносным – в случае утвердительного ответа доступ к нему будет оперативно заблокирован для всех остальных пользователей «Лаборатории Касперского», что позволит избежать эпидемии заражений. Таким образом, Kaspersky Security Network обладает самой свежей информацией об инцидентах безопасности, и она наносится на карту мира в реальном времени для того, чтобы любой мог убедиться в широком разнообразии и высокой скорости распространения различных угроз.


Пользователи могут вращать глобус и менять масштаб, чтобы получить представление о локальной ситуации в любой части мира. Разными цветами точек на глобусе обозначены различные виды выявленных в режиме реального времени угроз. Пользователь может вывести на экран описание каждой угрозы, а также при желании отключить отображение не интересующих его типов угроз. Помимо стандартных кнопок для пользователей социальных сетей на карте также есть три тумблера: для переключения тем оформления, языков интерфейса и режимов отображения (в виде плоской карты или глобуса). Под рукой также находится ссылка для проверки компьютера на наличие вредоносного программного обеспечения.

«Каждый день «Лаборатория Касперского» обрабатывает более 300 тысяч вредоносных объектов. Для примера, три года назад эта цифра составляла 70 тысяч. Впрочем, антивирусные технологии тоже не стоят на месте, и мы без проблем справляемся с этим потоком. Откуда происходят атаки, в какой стране пользователи чаще кликают по вредоносным ссылкам, какие типы зловредлв наиболее распространены – у каждого пользователя есть тысяча вопросов на эту тему! На нашей новой карте кибермира теперь можно лично, в реальном времени увидеть масштаб кибервоенных действий. А при достаточной доле воображения даже почувствовать себя одним из наших экспертов», – прокомментировал Денис Зенкин, руководитель департамента корпоративных коммуникаций «Лаборатории Касперского».

Интерактивная карта кибермира доступна по ссылке.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru