


Выложены похищенные данные сотен тысяч пользователей

Хакеры выложили на Pastebin данные 300 тыс. пользователей

За последние 12 месяцев на ресурсе Pastebin опубликовали украденную информацию о 300 тыс. человек. Об этом сообщили сотрудники компании High-Tech Bridge. Это удивляет, ведь ресурс автоматически обнаруживает важные данные и быстро их удаляет.

Эксперты по безопасности отслеживали утечки данных о более чем ста пользователях. Специалисты не брали во внимание ложные взломы и дубликаты. По словам сотрудников фирмы, каждая утечка содержит сведения приблизительно о тысяче людей. Половина паролей, опубликованных на Pastebin, были зашифрованными.

«Анализируя украденную информацию, мы пришли к выводу, что данные попадают на Pastebin из двух источников: небезопасных веб-приложений и взломанных ПК с троянами», – сказал глава High-Tech Bridge Илья Колоченко.

Президент компании утверждает, что атаки на веб-приложения – один из простейших способ кражи данных. У сайтов часто есть неограниченный доступ к центральной базе информации. Этого достаточно, чтобы найти проблему в коде SQL и использовать её для взлома.

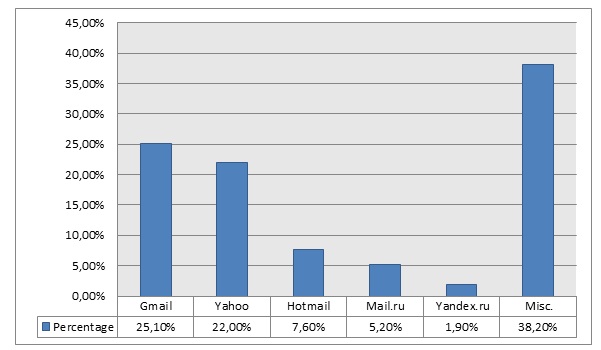
Какие краденные данные о почтовых системах чаще всего выкладывают?

В докладе High-Tech Bridge указано, что более 40% информации на Pastebin касается систем электронной почты, другие 40% – разных онлайн-сервисов. 13,1% припадает на социальные сети, 2,8% – на онлайн игры. 1,5% данных украли из систем онлайн-платежей. Оставшиеся 1,1% просочились из онлайн-магазинов.

Больше всего от хакеров страдают клиенты Gmail (25%), Yahoo (22%), Hotmail (7%) и Mail.ru (5%). Другие подробности исследования можно обнаружить на сайте компании.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru