


Каждый седьмой сайт в Рунете уязвим с точки зрения безопасности

Каждый седьмой сайт в Рунете уязвим с точки зрения безопасности

Аналитический проект Ruward и сервис защиты сайтов SiteSecure провели комплексное исследование безопасности сайтов в Рунете. Автоматический анализ-сканировние более 30 000 коммерческих сайтов (случайная выборка по 10 наиболее популярным CMS-системам) выявил типовые проблемы, связанные с заражением вирусами, внесением сайтов в блэк-листы поисковых систем и распространенных спам-фильтров. Ознакомиться с полными результатами исследования можно на странице спецпроекта Ruward.

По результатам исследования владельцы более 4 500 сайтов, участвовавших в исследовании, подвержены риску финансовых потерь из-за имеющихся на сайте проблем, которые затрудняют продвижение сайта, конверсию и маркетинговые действия. Это почти каждый седьмой сайт из общего числа участвовавших в исследовании.

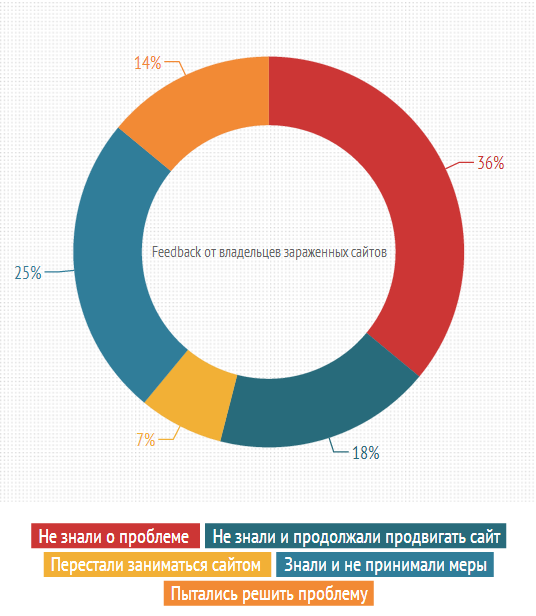
Более трети владельцев сайтов не знают о проблеме на своих ресурсах, а еще четверть респондентов продолжают вкладывать средства в продвижение, несмотря на проблемы с безопасностью, которые ухудшают результаты от затраченных средств и усилий:


Комментарий эксперта: Шабанов Илья, управляющий партнер информационно-аналитического центра Anti-Malware.ru:

«Владельцы сайтов зачастую не понимают всех рисков, связанных c недостаточным уровнем безопасности. Одно простое заражение веб-сайта может на практике обернуться большими проблемами для бизнеса: исключением домена из поискового индекса, попаданием домена в спам-листы, полной блокировкой сайта со стороны хостинговой компании и судебными исками со стороны клиентов и партнеров. В результате владелец сайта не обойдется лишь небольшими затратами на устранение последствий заражения. Ему придется восстанавливать репутацию ресурса продолжительное время, терпя значительные убытки и недополучая прибыль. Во многих случаях репутацию будет невозможно поправить вовсе»

С полным текстом исследования вы можете ознакомится на сайте ruward.ru

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru