


Каждый седьмой сайт в Рунете уязвим с точки зрения безопасности

Каждый седьмой сайт в Рунете уязвим с точки зрения безопасности

Аналитический проект Ruward и сервис защиты сайтов SiteSecure провели комплексное исследование безопасности сайтов в Рунете. Автоматический анализ-сканировние более 30 000 коммерческих сайтов (случайная выборка по 10 наиболее популярным CMS-системам) выявил типовые проблемы, связанные с заражением вирусами, внесением сайтов в блэк-листы поисковых систем и распространенных спам-фильтров. Ознакомиться с полными результатами исследования можно на странице спецпроекта Ruward.

По результатам исследования владельцы более 4 500 сайтов, участвовавших в исследовании, подвержены риску финансовых потерь из-за имеющихся на сайте проблем, которые затрудняют продвижение сайта, конверсию и маркетинговые действия. Это почти каждый седьмой сайт из общего числа участвовавших в исследовании.

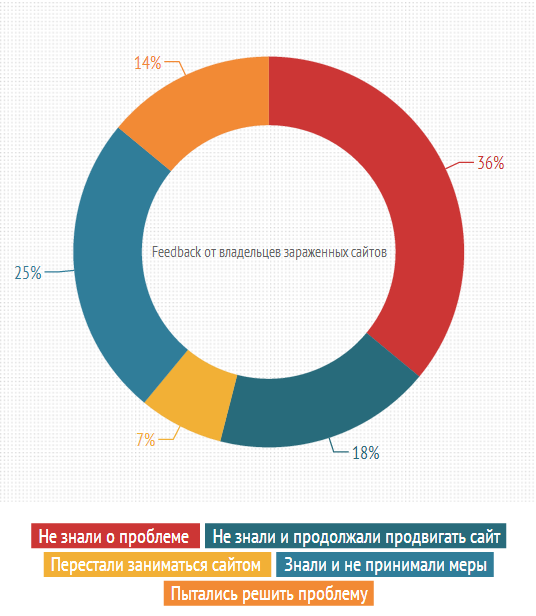
Более трети владельцев сайтов не знают о проблеме на своих ресурсах, а еще четверть респондентов продолжают вкладывать средства в продвижение, несмотря на проблемы с безопасностью, которые ухудшают результаты от затраченных средств и усилий:


Комментарий эксперта: Шабанов Илья, управляющий партнер информационно-аналитического центра Anti-Malware.ru:

«Владельцы сайтов зачастую не понимают всех рисков, связанных c недостаточным уровнем безопасности. Одно простое заражение веб-сайта может на практике обернуться большими проблемами для бизнеса: исключением домена из поискового индекса, попаданием домена в спам-листы, полной блокировкой сайта со стороны хостинговой компании и судебными исками со стороны клиентов и партнеров. В результате владелец сайта не обойдется лишь небольшими затратами на устранение последствий заражения. Ему придется восстанавливать репутацию ресурса продолжительное время, терпя значительные убытки и недополучая прибыль. Во многих случаях репутацию будет невозможно поправить вовсе»

С полным текстом исследования вы можете ознакомится на сайте ruward.ru

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru