


Европейцы определили главные кибер-угрозы уходящего года

ENISA определила тенденции кибер-безопасности за 2013 год

European Network and Information Security Agency (ENISA) опубликовала отчет «Threat Landscape Report» за 2013 год. В исследовании говорится о крупных угрозах, кибер-взломщиках и тенденциях, наметившихся в цифровой экосистеме в уходящем году.

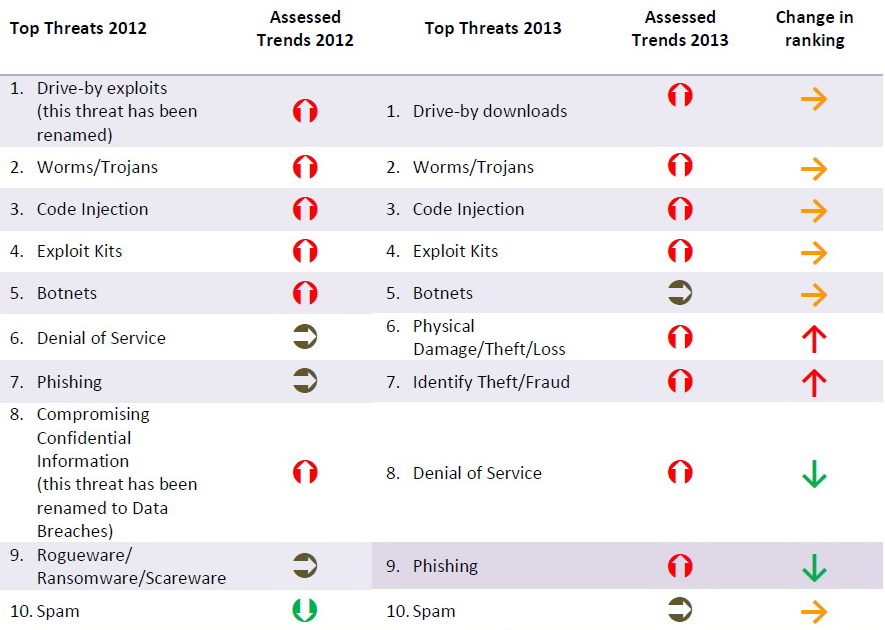
Среди отрицательных тенденций 2013 года эксперты называют усиление атак, появление сложных угроз. ENISA пугает то, что некоторые государства беспрепятственно проникают в правительственные и частные организации, через компьютерные сети. Повысились риски, связанные с Big Data и Internet of Things. ENISA отмечает еще и то, что многие кибер-преступники используют проверенные на персональных компьютерах стратегии в мобильной среде. Наиболее опасными угрозами 2013 года специалисты посчитали drive-by-download, трояны и внедрение кода code injections.

Существуют и позитивные сдвиги. Например, полиция и правоохранительные организации успешно провели ряд спецопераций по устранению крупных нелегальных ресурсов, включая Silk Road. Также арестован автор эксплоита BlackHole и преступники, ответственные за распространение ransomware Police Virus. Вендоры начали быстрее реагировать на уязвимости и закрывать бреши в системах безопасности. Количество и качество отчетов о кибер-безопасности возросло.

 Сравнение главных угроз в 2012 и 2013 годах.


В отчете ENISA выделила проблемы, которые необходимо решить в 2014 году. В приоритетах популяризация решений по безопасности, которые могли бы сократить количество угроз на 50%. Усиление сотрудничества между организациями в сфере анализа, сбора, оценки угроз.

Скачать отчет ENISA Threat Landscape 2013 можно с официального сайта.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru