


Европейцы определили главные кибер-угрозы уходящего года

ENISA определила тенденции кибер-безопасности за 2013 год

European Network and Information Security Agency (ENISA) опубликовала отчет «Threat Landscape Report» за 2013 год. В исследовании говорится о крупных угрозах, кибер-взломщиках и тенденциях, наметившихся в цифровой экосистеме в уходящем году.

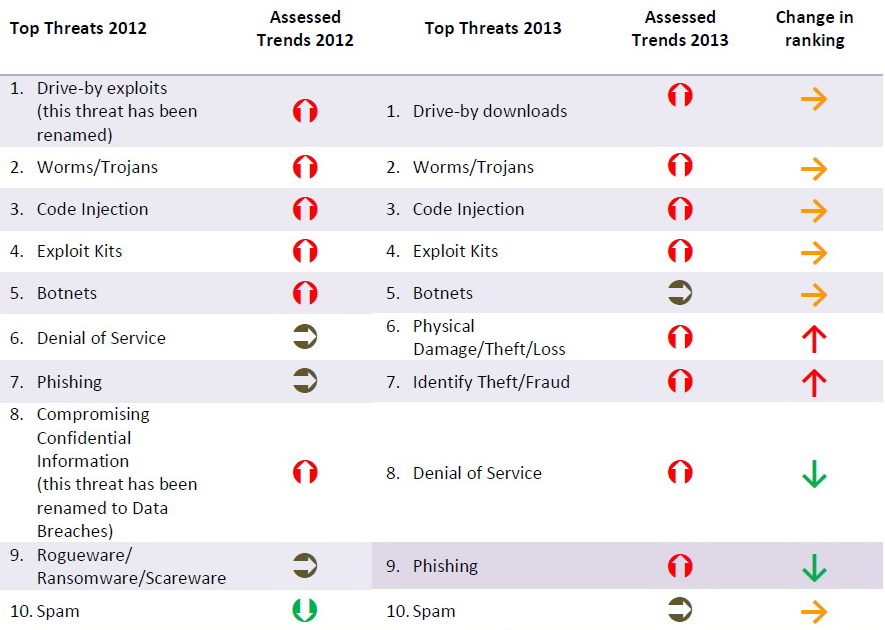
Среди отрицательных тенденций 2013 года эксперты называют усиление атак, появление сложных угроз. ENISA пугает то, что некоторые государства беспрепятственно проникают в правительственные и частные организации, через компьютерные сети. Повысились риски, связанные с Big Data и Internet of Things. ENISA отмечает еще и то, что многие кибер-преступники используют проверенные на персональных компьютерах стратегии в мобильной среде. Наиболее опасными угрозами 2013 года специалисты посчитали drive-by-download, трояны и внедрение кода code injections.

Существуют и позитивные сдвиги. Например, полиция и правоохранительные организации успешно провели ряд спецопераций по устранению крупных нелегальных ресурсов, включая Silk Road. Также арестован автор эксплоита BlackHole и преступники, ответственные за распространение ransomware Police Virus. Вендоры начали быстрее реагировать на уязвимости и закрывать бреши в системах безопасности. Количество и качество отчетов о кибер-безопасности возросло.

 Сравнение главных угроз в 2012 и 2013 годах.


В отчете ENISA выделила проблемы, которые необходимо решить в 2014 году. В приоритетах популяризация решений по безопасности, которые могли бы сократить количество угроз на 50%. Усиление сотрудничества между организациями в сфере анализа, сбора, оценки угроз.

Скачать отчет ENISA Threat Landscape 2013 можно с официального сайта.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru