


Ботнет ZeroAccess продолжает работу, несмотря на усилия органов

Microsoft и полиция «подбила» ботнет ZeroAccess

Правоохранительные органы из стран Европы и США под предводительством Microsoft разрушили ботнет ZeroAccess (Sirefef). Эта сеть инфицировала более 2 млн устройств из разных уголков мира. Взломщики перехватывали поисковые результаты и направляли жертв на вебсайты, которые наводняли компьютеры вредоносными программами и крали информацию.

В операции по разрушению ботнета принимали участие полицейские из Латвии, Нидерландов, Швейцарии и Германии. В этих странах обнаружили сервера ZeroAccess. A10 Networks предложила Microsoft технологию, которая позволила обрушить ботнет.

ZeroAccess разработан для «click-мошенничества». Из-за этой методики пользователи теряли около $2,7 млн (€2 млн) каждый месяц. Сеть построена на peer-to-peer (P2P) архитектуре. ZeroAccess оказалась настолько сложной и разветвленной, что все усилия полицейских не смогли ее уничтожить. Microsoft продолжит работу с партнерами над очисткой пострадавших машин.

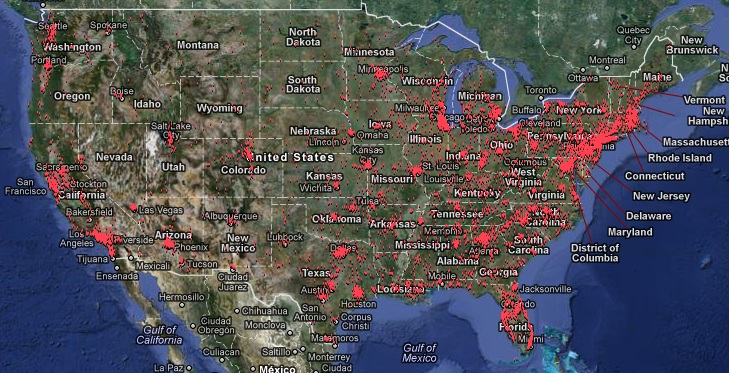
Инфекции ZeroAccess на территории США в апреле 2012.

Правоохранительные органы надеются, что проведенные мероприятия усложнит работу ботнета и перекроет канал заработка преступников. Преступники будут вынуждены заново строить инфраструктуру. Об этом рассказал сотрудник Microsoft Digital Crimes Unit Ричард Домингез Боскович (Richard Domingues Boscovich).

Напомним, что Microsoft подала в суд на восьмерых граждан, которые были замешаны в работе ботнета. Microsoft, Europol и ФБР также смогут в скором времени узнать, какие именно рекламные сети связаны с преступниками.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru