


Ботнет ZeroAccess продолжает работу, несмотря на усилия органов

Microsoft и полиция «подбила» ботнет ZeroAccess

Правоохранительные органы из стран Европы и США под предводительством Microsoft разрушили ботнет ZeroAccess (Sirefef). Эта сеть инфицировала более 2 млн устройств из разных уголков мира. Взломщики перехватывали поисковые результаты и направляли жертв на вебсайты, которые наводняли компьютеры вредоносными программами и крали информацию.

В операции по разрушению ботнета принимали участие полицейские из Латвии, Нидерландов, Швейцарии и Германии. В этих странах обнаружили сервера ZeroAccess. A10 Networks предложила Microsoft технологию, которая позволила обрушить ботнет.

ZeroAccess разработан для «click-мошенничества». Из-за этой методики пользователи теряли около $2,7 млн (€2 млн) каждый месяц. Сеть построена на peer-to-peer (P2P) архитектуре. ZeroAccess оказалась настолько сложной и разветвленной, что все усилия полицейских не смогли ее уничтожить. Microsoft продолжит работу с партнерами над очисткой пострадавших машин.

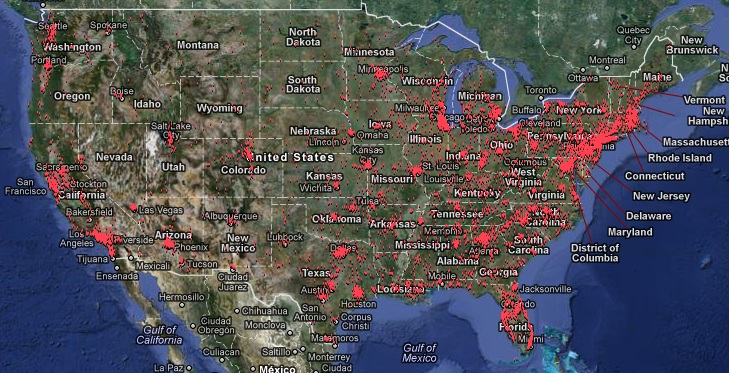
Инфекции ZeroAccess на территории США в апреле 2012.

Правоохранительные органы надеются, что проведенные мероприятия усложнит работу ботнета и перекроет канал заработка преступников. Преступники будут вынуждены заново строить инфраструктуру. Об этом рассказал сотрудник Microsoft Digital Crimes Unit Ричард Домингез Боскович (Richard Domingues Boscovich).

Напомним, что Microsoft подала в суд на восьмерых граждан, которые были замешаны в работе ботнета. Microsoft, Europol и ФБР также смогут в скором времени узнать, какие именно рекламные сети связаны с преступниками.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru