


Инструментарий для взлома используют, несмотря на арест его разработчика

Blackshades RAT продолжает заражение

Несмотря на арест хакера, придумавшего Blackshades RAT (W32.Shadesrat), программное обеспечение до сих пор остается чрезвычайно популярным среди взломщиков. Эксперты даже отмечают увеличение в эксплуатации этого инструмента в последние 5 месяцев.

По данным Symantec, инструментарий киберпреступников до сих пор продается и используется, несмотря на сообщения об аресте автора программы и публикацию в Сети исходного кода Blackshades RAT в 2010 году.

После исследования C&C-серверов, которые использовались во время атак, исследователи установили связь между Blackshades RAT и Cool Exploit Kit. Преступники использовали Cool для распространения не только W32.Shadesrat, но и других элементов вредоносного программного обеспечения.


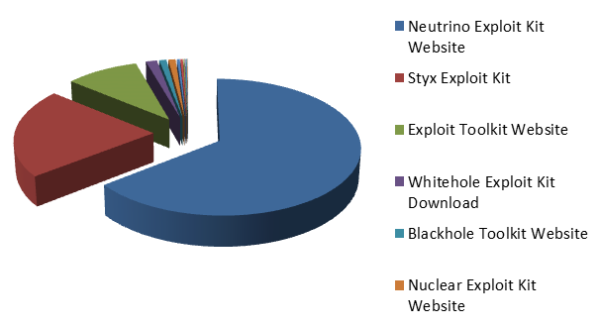
По крайней мере именно так все происходило до того момента, как создателя Blackshades RAT, скрывающегося под кличкой Paunch, не арестовали российские власти. После этого BlackHole и Cool исчезли с рынка, а на их место пришел инструментарий Neutrino.


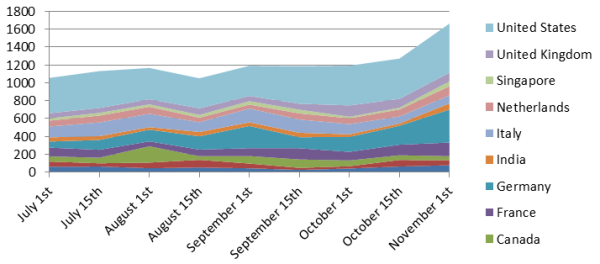
Большая часть инфекций W32.Shadesrat были замечены Symantec в Индии, США и Великобритании. С помощью этого вредоносного программного обеспечения злоумышленники похищали пароли и логины для электронной почты, FTP-клиентов, IM-сервисов и веб-порталов. Было идентифицировано несколько сотен C&C-серверов, на которых загружалась вся похищенная информация. Большая часть этих серверов располагается в Литве и США.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru