


Инструментарий для взлома используют, несмотря на арест его разработчика

Blackshades RAT продолжает заражение

Несмотря на арест хакера, придумавшего Blackshades RAT (W32.Shadesrat), программное обеспечение до сих пор остается чрезвычайно популярным среди взломщиков. Эксперты даже отмечают увеличение в эксплуатации этого инструмента в последние 5 месяцев.

По данным Symantec, инструментарий киберпреступников до сих пор продается и используется, несмотря на сообщения об аресте автора программы и публикацию в Сети исходного кода Blackshades RAT в 2010 году.

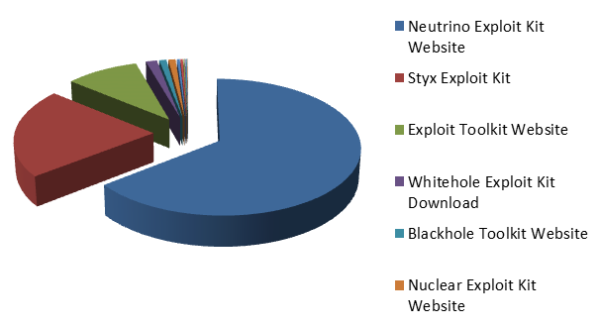
После исследования C&C-серверов, которые использовались во время атак, исследователи установили связь между Blackshades RAT и Cool Exploit Kit. Преступники использовали Cool для распространения не только W32.Shadesrat, но и других элементов вредоносного программного обеспечения.


По крайней мере именно так все происходило до того момента, как создателя Blackshades RAT, скрывающегося под кличкой Paunch, не арестовали российские власти. После этого BlackHole и Cool исчезли с рынка, а на их место пришел инструментарий Neutrino.


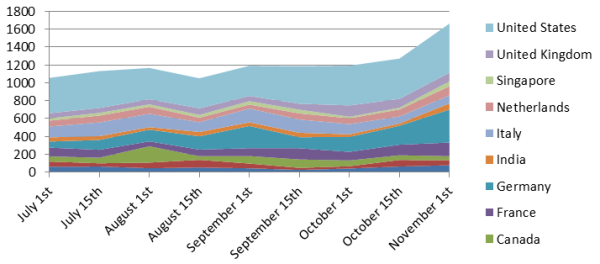
Большая часть инфекций W32.Shadesrat были замечены Symantec в Индии, США и Великобритании. С помощью этого вредоносного программного обеспечения злоумышленники похищали пароли и логины для электронной почты, FTP-клиентов, IM-сервисов и веб-порталов. Было идентифицировано несколько сотен C&C-серверов, на которых загружалась вся похищенная информация. Большая часть этих серверов располагается в Литве и США.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru