


Популярный боевик атаковали хакеры

Игра Battlefiled 4 подверглась DDoS-атаке

PC-версия популярной компьютерной игры Battlefield 4 стала жертвой глобальной DDoS-атаки, направленной на сервера компании DICE. На протяжении выходных многопользовательский режим военного боевика оставался недоступным или работал некачественно. Разработчики развлечения уверяют, что во всем виноваты хакеры.

На официальной странице информационной площадки Battlelog появилось сообщение, в котором говорилось, что студия столкнулась с нападения на внутреннюю инфраструктуру. Эти атаки крайне негативно отражаются на работе компьютерной версии BF4. Сейчас специалисты ищут способ решить проблему и отразить нападения.

Сотрудник DICE добавил на форуме игры, что на них нацелена DDOS-атака, которую эксперты надеются в скором времени остановить. Некоторые пользователи утверждают, что даже при подключении к серверу, они вынуждены играть с самым примитивным оборудованием первого уровня (весь прогресс не учитывается).

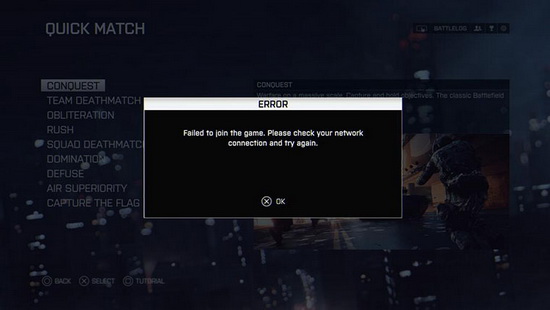
 Сообщение об ошибке при подключении в Battlefield 4.

Battlefield 4 – один из самых популярных военных боевиков на сегодняшнем игровом рынке. Проект доступен не только на персональных компьютерах, но и на консолях Xbox 360, PS3, и на приставке следующего поколения PS4. Версия для Xbox One дебютирует позже.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru