


Популярный боевик атаковали хакеры

Игра Battlefiled 4 подверглась DDoS-атаке

PC-версия популярной компьютерной игры Battlefield 4 стала жертвой глобальной DDoS-атаки, направленной на сервера компании DICE. На протяжении выходных многопользовательский режим военного боевика оставался недоступным или работал некачественно. Разработчики развлечения уверяют, что во всем виноваты хакеры.

На официальной странице информационной площадки Battlelog появилось сообщение, в котором говорилось, что студия столкнулась с нападения на внутреннюю инфраструктуру. Эти атаки крайне негативно отражаются на работе компьютерной версии BF4. Сейчас специалисты ищут способ решить проблему и отразить нападения.

Сотрудник DICE добавил на форуме игры, что на них нацелена DDOS-атака, которую эксперты надеются в скором времени остановить. Некоторые пользователи утверждают, что даже при подключении к серверу, они вынуждены играть с самым примитивным оборудованием первого уровня (весь прогресс не учитывается).

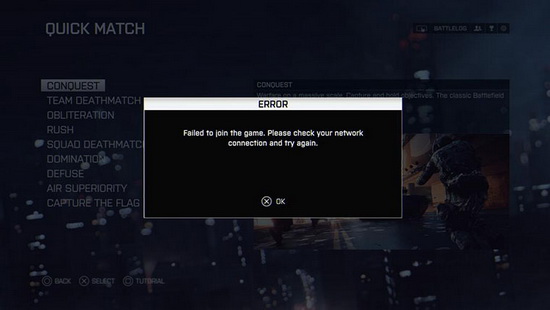
 Сообщение об ошибке при подключении в Battlefield 4.

Battlefield 4 – один из самых популярных военных боевиков на сегодняшнем игровом рынке. Проект доступен не только на персональных компьютерах, но и на консолях Xbox 360, PS3, и на приставке следующего поколения PS4. Версия для Xbox One дебютирует позже.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru