

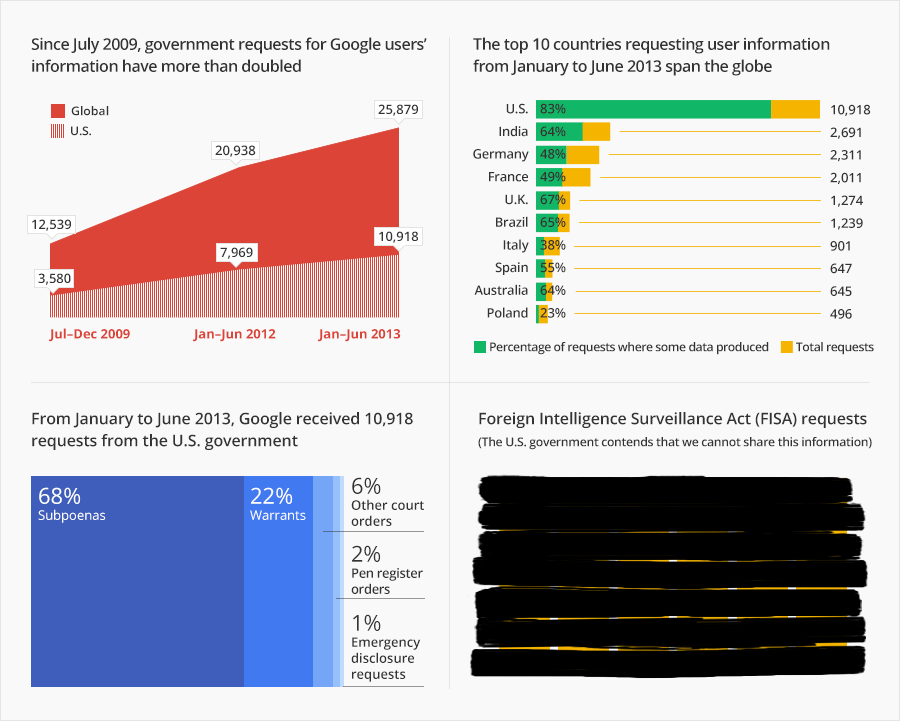

США обратилось к Google 11 тысяч раз за полгода

Google хочет рассказать о шпионской деятельности США

Правительства многих стран регулярно обращаются к Google с просьбой раскрыть личные данные пользователей. Сегодня таких обращений почти в два раза больше, чем три года тому назад. Однако Google больше всего беспокоит, что правительство США не разрешает рассказать о происходящем.

В период между январем и июнем 2013 года правительство США обратилось к Google 11 тысяч раз, требуя предоставить информацию о пользователях систем Gmail, Google Docs и прочих продуктов компании. Обращения от США составляют 42% от общего количества обращений со всего мира. Для сравнения Индия переслала в Google 2,7 тысяч просьб, а во второй половине 2009 года, когда Google создала свой первый «отчет о прозрачности», США обращалась к компании только 3580 раз.

Коллективные просьбы от различных правительств за последние три года практически удвоились. Google отмечает в блоге, что на самом деле обращений намного больше, однако корпорация не имеет права рассказывать о некоторых из них. Именно из-за этих засекреченных обращений Google чувствует себя крайне виноватой перед своими клиентами.

Черным закрашены секретные обращения от США в компанию Google.

«Мы считаем, что вы имеете право знать, с какими требованиями к нам обращается правительство и различные компании», – говорит директор по юридическим вопросам Google Ричард Салгадо (Richard Salgado), – «Однако Министерство юстиции США не разрешает раскрывать эти данные, так как они касаются вопросов национальной безопасности или подпадают под Foreign Intelligence Surveillance Act (FISA)».

FISA стал для правительства США удобным инструментом, который позволяет скрывать практически любую слежку. Этот документ не дает технологическим компаниям раскрывать информацию о государственных запросах. Многим подобное положение дел не нравится. Например, Apple недавно опубликовавшая подробный отчет о сотрудничестве с государством, также просит право обнородовать данные обо всех шпионских просьбах чиновников.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru