


В бете Chrome имеется система блокировки вредоносных программ

Chrome 32 научится находить шумные вкладки

Современные браузеры позволяют открывать огромное количество вкладок, которые загружаются, если вы на них нажимаете. Однако бывают случаи, когда в этой бездне попадаются окна или рекламные объявления со звуком. Понять, откуда доносится это раздражающий аудио-сигнал, поможет новейшая бета-версия Chrome. Для этого в браузере была реализована новая система маркировки.

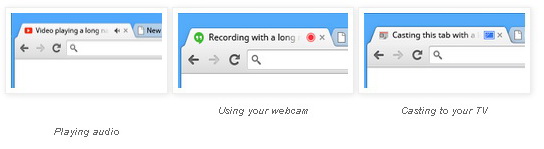
Когда в Chrome 32 Beta открывается вкладка с потоковым аудио или видео, рядом с крестиком во вкладке появится специальный индикатор. Изображение маркера будет меняться в зависимости от источника сигнала. Например, потоковое аудио будет отображаться в виде небольшого динамика, красный кружок будет символизировать веб-камеру, а иконка Chromecast покажет, что вы транслируете изображение с этой вкладки на телевизор.

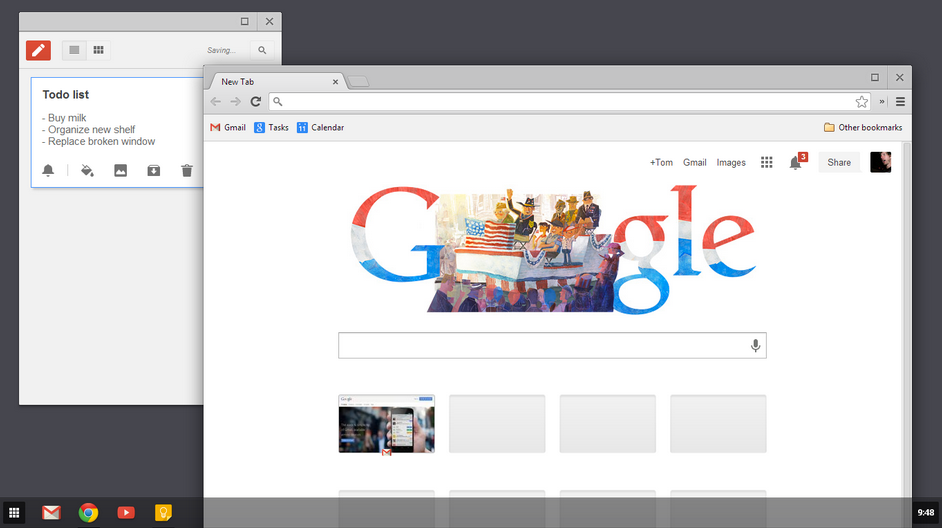
Разработчики Chrome 32 Beta также уделили особенное внимание режиму Windows 8. Новая внешность браузера практически идентично совпадает со внешним видом Chromebook, будучи дополненной вкладкой для запуска веб-программ и поддержкой многих окон. Google явно пытается показать Microsoft, как можно придумать более элегантное и удобное решение пользовательского интерфейса.

В бета-версии браузера также появится новая функция, которая позволяет автоматически блокировать вредоносные файлы. Google не уточняет, сможет ли компания осуществлять сканирование опасностей в браузере или будет полагаться на черный список.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru