


Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильный троянец Svpeng, обнаруженный специалистами «Лаборатории Касперского» летом этого года и обладающий способностью красть деньги у пользователей смартфонов Android непосредственно с банковских счетов, стал еще хитрее – теперь он способен выманивать у пользователей их учетные данные от систем онлайн-банкинга при помощи фишинга. 

Новый функционал этого троянца проявляется в том, что зловред подменяет открытое окно легального банковского приложения на фишинговое. Соответственно, все данные учетной записи системы интернет-банкинга, которые пользователь вводит в этом поддельном окне, отправляются прямиком к злоумышленникам.

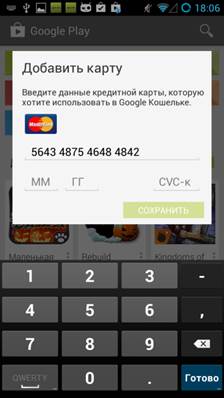
Подобным же образом троянец Svpeng пытается украсть и данные банковской карты жертвы: при запуске приложения Google Play пользователь видит на экране смартфона окно, в котором ему предлагается ввести номер и секретный код своей платежной карты. Этот фишинговый прием также позволяет мошенникам получить легкий доступ к финансовым данным доверчивых или невнимательных пользователей.


Фишинговый функционал троянца Svpeng в действии


За три месяца существования троянца Svpeng «Лаборатория Касперского» обнаружила 50 модификаций этой вредоносной программы, а защитный продукт Kaspersky Internet Security для Android за это же время заблокировал более 900 установок троянца.

Примечательно, что в случае попадания на смартфон этот зловред предпринимает меры для самозащиты, усложняющие его обнаружение и удаление из системы. В частности, Svpeng использует ранее неизвестную уязвимость в платформе Android, благодаря которой может предотвращать сброс настроек телефона до заводских и препятствовать своему удалению. Единственным «противоядием» в этой ситуации является антивирус – Kaspersky Internet Security для Android способен удалить эту вредоносную программу из смартфона несмотря на все ее ухищрения.

«Мобильный троянец Svpeng распространяется с помощью SMS-спама, в котором злоумышленники нередко используют приемы социальной инженерии: имена известных сервисов, интригующие предложения, прикрытие знакомыми именами. Все это не должно вводить пользователя в заблуждение. Переход по ссылке в SMS является одним из наиболее распространенных способов заражения вредоносными программами, а потому делать этого никогда не стоит», – советует Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru