


Новая фишинговая кампания против фанатов Apple

Взломщики пугают замороженным Apple ID

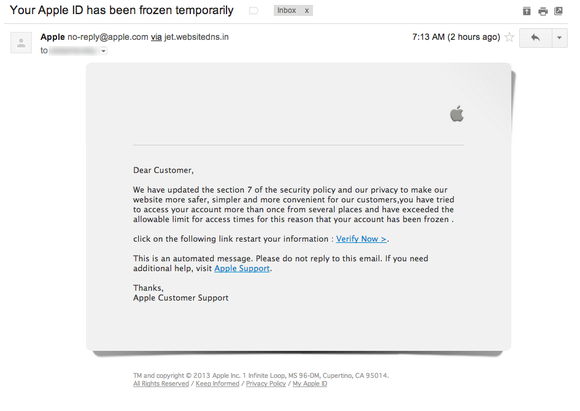
Пользователи Apple столкнулись с новой фишинговой атакой. На этот раз владельцам техники от известного американского производителя рассылают сообщения, утверждающие, что их учетная запись Apple ID была временно заморожена. Таким образом, хакеры пытаются заставить жертв выдать личные данные.

В самом письме, якобы написанном от имени Apple, говорится, что компания обновила политику безопасности, чтобы сделать сайт более защищенным и надежным. Пользователь якобы превысил допустимое количество логинов и его учетную запись заблокировали. По словам жертв вредоносной атаки, письмо попадает в почтовый ящик как раз тогда, когда устанавливается следующая версия операционной системы OS X Mavericks, но эксперты говорят, что это совпадения. Подобные письма замечались еще в августе.

Пример фишингового письма.

На первый взгляд сообщение может показаться аутентичным, однако есть небольшие подсказки, которые позволяют догадаться о его фишинговой природе. Например, в отличие от аутентичных напоминаний от Apple, в письме к получателю не обращаются по имени. Кроме того, в документе встречаются стилистические и пунктуационные ошибки.

Самая серьезная деталь, которая должна насторожить получателей, это то, что ссылки из письма отправляют пользователя не на сайт Apple, а на тайваньский вебсайт компании. Если же вы все-таки попались на удочку фишеров, эксперты советуют немедленно сменить пароль и внимательно следить за активностью на банковском счету.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru