

Новая атака обходит антивирусную защиту в банкоматах

Мексиканские банкоматы взламывают программой Ploutus

Мексиканские банкоматы (ATM) стали жертвой вредоносного программного обеспечения под названием «Ploutus». Этот вирус умеет захватывать контроль над устройством на программном уровне и выдавать деньги по команде хакера. Встроенная защита таких систем остается полностью неэффективной.

Чтобы инициировать нападение, взломщики получали доступ к CD-ROM-приводу, установленному в ATM, и осуществляли загрузки системы с абсолютно нового диска. Вредоносные файлы Ploutus затем загружались в систему ATM. Также блокировалась работа встроенного антивирусного программного обеспечения. После своей инсталляции «Ploutus» позволял хакерам активировать вирус, простым нажатием определенной комбинации кнопок на клавиатуре банкомата.

С этого момента ATM был готов выполнять команды по выдаче наличности, посланные с внешней клавиатуры. Предотвратить установку вредоносного программного обеспечения непросто. Нужно заблокировать инсталляцию программ с внешних устройств, либо попытаться запретить любые модификации операционной системы ATM. К подобным мерам готовы далеко не все банки.

Старший технолог Станислав Шевченко из компании SafenSoft говорит, что появление подобного вредоносного программного обеспечения, которое может напрямую влиять на работу ATM, является весьма тревожным событием для всей индустрии систем самообслуживания.

Подобные программы позволяют преступникам обходить весь процесс вывода наличности, который нужно было активизировать при работе с традиционными ATM-троянами. Отсутствует необходимость в использовании специальных устройств, похищающих информацию о карточках пользователей. Подобное вредоносное программное позволяет легко обойти традиционную антивирусную защиту ATM. При условии массовой дистрибуции данной программы, любой банк без специализированной защиты, рискует столкнуться с большими трудностями.

Группа Астра собрала суверенный ИИ: от кода до агентной ОС

«Группа Астра» представила направление «Астра ИИ» — комплекс решений для внедрения искусственного интеллекта в компаниях, которым не хочется отправлять код и документы неизвестно куда. В контур вошли инфраструктура для запуска моделей, инструменты разработки, агентная ОС и методология оценки экономического эффекта.

Компания делает ставку на локальные решения: данные хранятся внутри организации, доступ контролируется, а действия ИИ-агентов записываются и ограничиваются политиками безопасности.

Использовать можно российские, открытые и передовые модели — выбор зависит от критичности задачи. В «Астре» объясняют такой подход суровой статистикой.

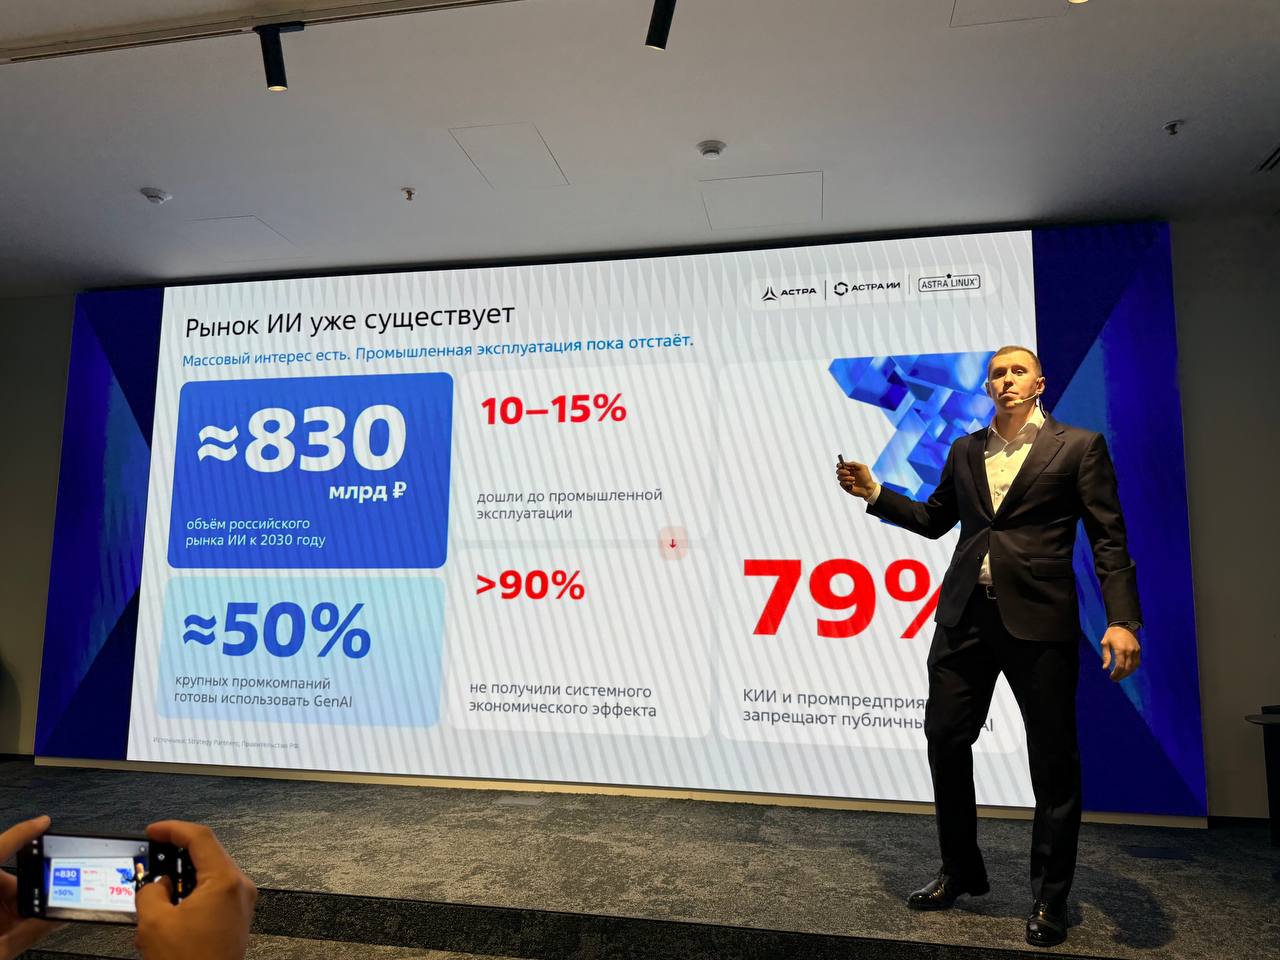
ИИ уже пробуют внедрять 97% компаний, но до промышленной эксплуатации добрались лишь 10-15%. Более 90% бизнеса пока не увидели системной выгоды, а 79% предприятий критической информационной инфраструктуры вообще запрещают публичные генеративные сервисы.
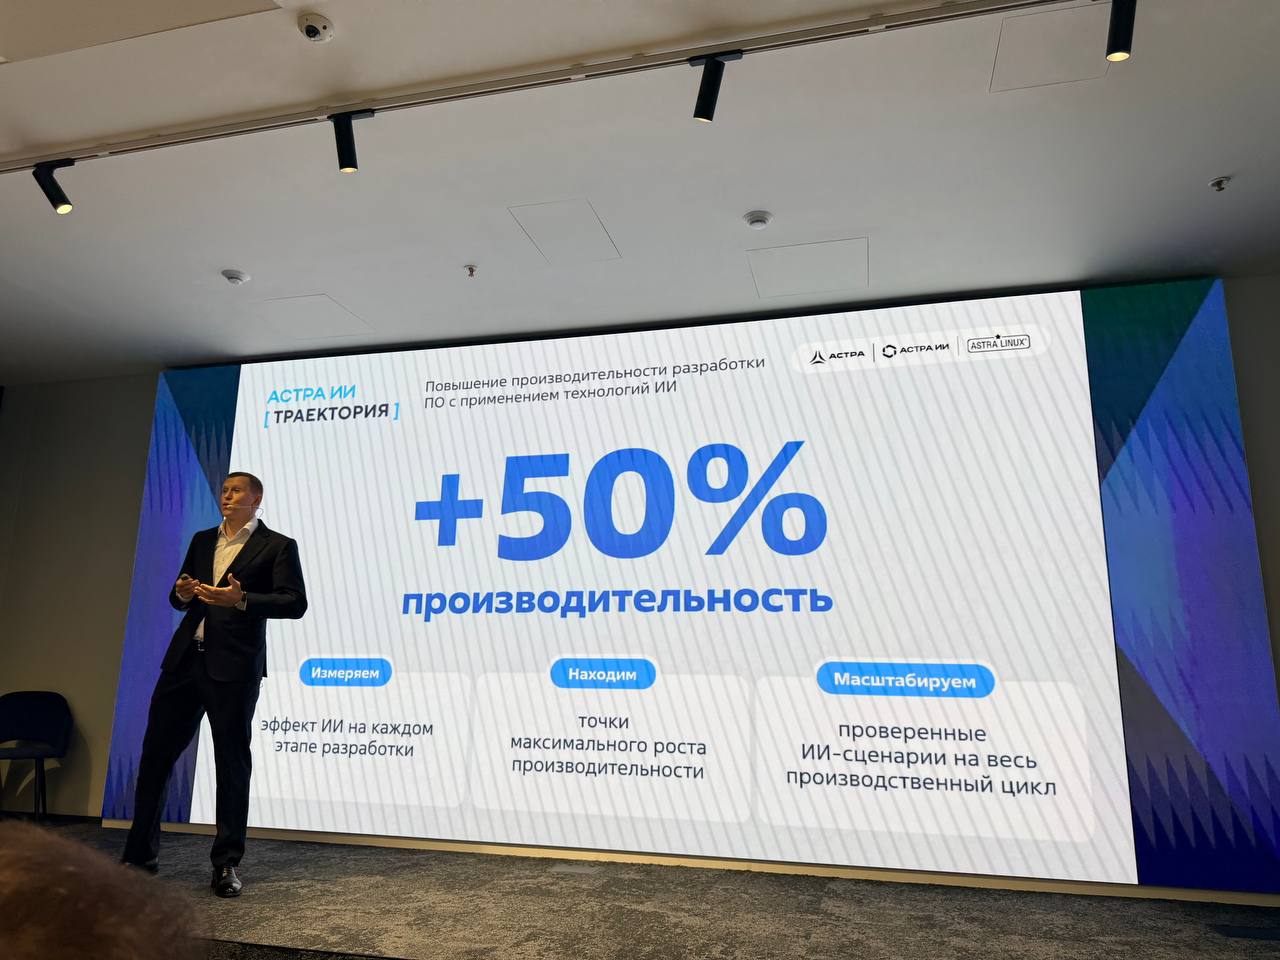

Одним из ключевых продуктов станет «Астра ИИ Код» — агент-программист, который работает в терминале, анализирует и редактирует код, запускает тесты и сборки. Самодеятельность ему обещают прикрутить: план и изменения должен подтверждать человек. Массовый запуск продукта намечен на четвёртый квартал 2026 года.
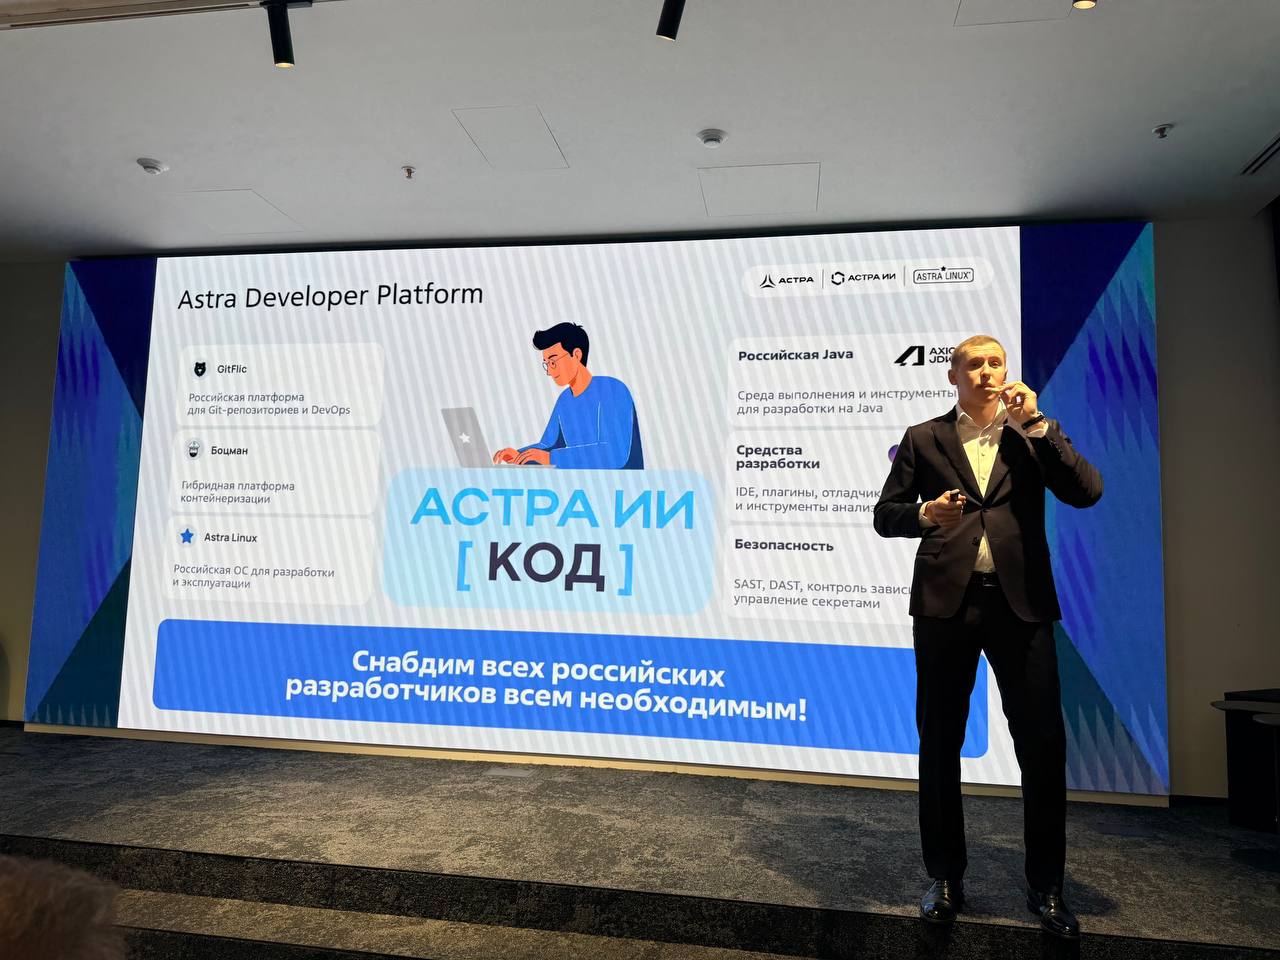

На собственных командах «Астра» уже получила прирост производительности от 30 до 90%, а трудоёмкость отдельных процессов снизила на 24-50%. Впрочем, магии не обещают: на новых проектах эффект может достигать 35-40%, а в старом коде — не дотягивать и до 10%.

Для команды из 100 человек компания оценивает вложения в 63 млн рублей в год, потенциальный высвобожденный ресурс — примерно в 103 млн рублей, а срок окупаемости — около шести месяцев.
RSS: Новости на портале Anti-Malware.ru