


Ботнет Mevade оказался обновленной версией Sefnit

Ботнет в Tor запустили израильские и украинские хакеры

Ранее в этом месяце появилась информация о том, что в анонимной сети Tor наблюдался существенный рост пользователей. Оказалось, что во всем был виноват ботнет Mevade, который пересылает поддельные клики через рекламные сети, чтобы собрать комиссию. Как оказалось, за этой преступной деятельностью стояла преступная группировка из Украины и Израиля.

Microsoft Malware Protection Center (MMPC) считает, что Mevade – это вовсе не новая система вредоносного программного обеспечения, а следующее поколения Win32/Sefnit – известного ботнета, который с 2011 года считался неактивным. Как оказалось, Sefnit продолжал работу в скрытом режиме. Информацию от Microsoft поддерживают сотрудники Fox-IT. По словам Trend Micro, Mevade принадлежит криминальной группировке, организованной гражданами Украины и Израиля.

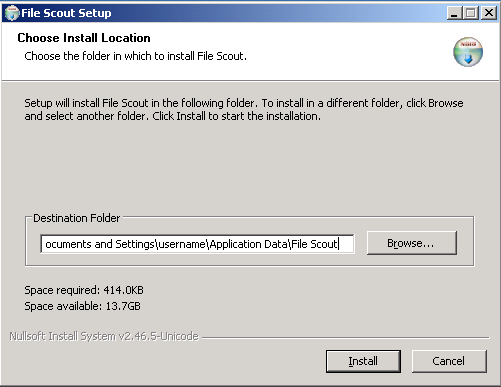
Инфицирование происходит за счет других программ, в частности File Scout. Предполагается, что данное приложение написали те же программисты, которые занимались Meade/Sefnit.

Экран установки программы File Scout.

Больше всего экспертов интересовало то, как Mevade/Sefnit удалось исчезнуть с радаров на 2 года. Старая версия Mevade использовала классические «click fraud» техники. Программа загружала невидимые элементы страницы на вебсайты (вроде Google), на которые пользователь хотел нажимать. Вместо того, чтобы пройти пл нужной ссылке, жертву направляли на схожий вредоносный ресурс. Разумеется, такая методика считалась слишком примитивной, так как пользователь сразу замечал подвох.

В 2011 Sefnit перешел на совершенно новую технологию, начиная прятать ботов за бесплатным кроссплатформенным прокси-сервером 3proxy. Боты генерируют мошеннический трафик напрямую, не привлекая пользователя к своей деятельности, так что жертва ни о чем не догадывается. Трафик также передается не постоянно, из-за чего антивирусные программы не замечают его деятельности.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru