


Хакерам обещают алкоголь и деньги за взлом Touch ID

За взлом сенсора Touch ID в iPhone 5S назначена награда

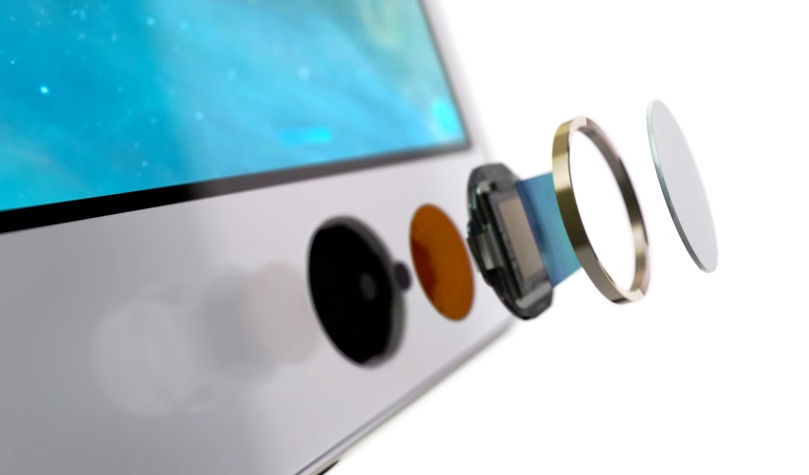
Сенсор считывания отпечатков пальцев Touch ID в новом смартфоне iPhone 5S стал мишенью для хакеров. За взлом этого элемента системы аутентификации телефона уже назначены разнообразные награды, включая денежное вознаграждение, алкоголь и эротический альбом. iPhone 5S поступил в продажу 20 сентября 2013 года.

Первый человек, который взломает сенсор и сообщит об этом, получит как минимум $16 тысяч долларов. Такую награду предлагает вебсайт IsTouchIDhackedyet.com, который разработал и запустил в работу Ник ДеПетрилло (Nick DePetrillo) – независимый эксперт по системам безопасности. После того, как он рассказал о своем ресурсе в Twitter, к инициативе присоединился Роберт Дэвид Грэхэм (Robert David Graham) – еще один знаток систем кибер-безопасности из компании Errata Security. Именно благодаря его участию, проект собрал существенный призовой фонд.

Устройство Touch ID.

Есть и другие предложения, которые должны подстегнуть интерес взломщиков к Touch ID. Например, энтузиастам предлагают оформить патент на технологию взлома, а также несколько бутылок алкоголя Laphroaig, Maker's Mark, Patron Silver и Bulleit. Среди других призов называют эротическую книгу и iPhone 5C. Чтобы получить награду, нужно предоставить видео-подтверждение успешного взлома iPhone 5S.

Изначально Грэхэм и ДеПетрилло считали, что взлом Touch ID займет много времени. Однако после увеличения награды, они надеются, что взломщики справятся с задачей быстрее. Apple пока никак не реагирует на эту инициативу.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru