


Хакерам обещают алкоголь и деньги за взлом Touch ID

За взлом сенсора Touch ID в iPhone 5S назначена награда

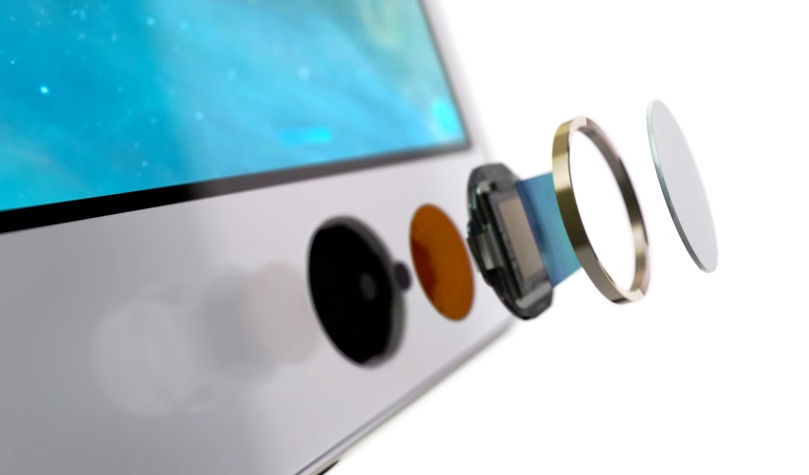
Сенсор считывания отпечатков пальцев Touch ID в новом смартфоне iPhone 5S стал мишенью для хакеров. За взлом этого элемента системы аутентификации телефона уже назначены разнообразные награды, включая денежное вознаграждение, алкоголь и эротический альбом. iPhone 5S поступил в продажу 20 сентября 2013 года.

Первый человек, который взломает сенсор и сообщит об этом, получит как минимум $16 тысяч долларов. Такую награду предлагает вебсайт IsTouchIDhackedyet.com, который разработал и запустил в работу Ник ДеПетрилло (Nick DePetrillo) – независимый эксперт по системам безопасности. После того, как он рассказал о своем ресурсе в Twitter, к инициативе присоединился Роберт Дэвид Грэхэм (Robert David Graham) – еще один знаток систем кибер-безопасности из компании Errata Security. Именно благодаря его участию, проект собрал существенный призовой фонд.

Устройство Touch ID.

Есть и другие предложения, которые должны подстегнуть интерес взломщиков к Touch ID. Например, энтузиастам предлагают оформить патент на технологию взлома, а также несколько бутылок алкоголя Laphroaig, Maker's Mark, Patron Silver и Bulleit. Среди других призов называют эротическую книгу и iPhone 5C. Чтобы получить награду, нужно предоставить видео-подтверждение успешного взлома iPhone 5S.

Изначально Грэхэм и ДеПетрилло считали, что взлом Touch ID займет много времени. Однако после увеличения награды, они надеются, что взломщики справятся с задачей быстрее. Apple пока никак не реагирует на эту инициативу.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru