


Российский бизнес недооценивает новые киберугрозы

Российский бизнес недооценивает новые киберугрозы

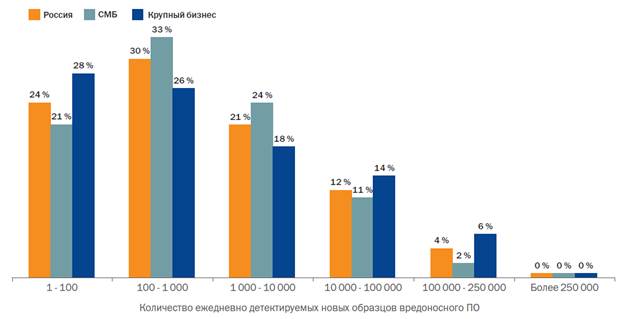
Абсолютное большинство российских компаний недооценивают масштабы современных киберугроз. По данным «Лаборатории Касперского», ежедневно в Сети появляется около 200 тыс. новых образцов вредоносных программ. Как показало исследование, проведенное производителем защитных решений совместно с аналитической компанией B2B International*, близкую к этой цифре оценку дали лишь 4% респондентов, в то время как около 95% существенно ошиблись в оценке в меньшую сторону.


В этом отношении сотрудники российских компаний повторяют ошибку своих зарубежных коллег: лишь 6% участников глобального опроса верно определили среднестатистическое количество ежедневно появляющегося нового вредоносного кода. Любопытно, что среди российских IT-специалистов никто не переоценил угрозу, в то время как в других странах 4% опрошенных существенно завысили показатель.

СМБ-компании оценивают масштаб киберугроз более легкомысленно, чем крупный бизнес: в 33% небольших предприятий ошибочно полагают, что ежедневно появляется менее 1 000 образцов уникального вредоносного кода, и лишь 2% назвали правильный диапазон – от 100 000 до 250 000.

Адекватная оценка уровня угроз может оказать серьезное влияние на решения, которые компания принимает при выборе средств для защиты своей IT-инфраструктуры.

«Это тенденция высокого темпа роста новых угроз негативно сочетается с недостаточной защищенностью: так, многие небольшие компании до сих пор пользуются либо нелицензионным либо бесплатным защитным ПО, базы которого обновляются намного медленнее полноценных решений, – рассказывает Владимир Удалов, руководитель направления корпоративных продуктов в странах развивающихся рынков «Лаборатории Касперского». – Такой разрыв приводит, в том числе, к тому, что за год практически ни одной компании не удается избежать утечек данных из-за инцидентов информационной безопасности, что еще раз напоминает нам о необходимости базовой антивирусной защиты».

Для обеспечения безопасности IT-инфраструктуры (включая антивирусную защиту) «Лаборатория Касперского» предлагает линейку продуктов Kaspersky Security для бизнеса, который предназначен для защиты всех узлов сети. Используемые в продукте методы обнаружения на основе сигнатур, проактивные методы защиты на основе анализа поведения вредоносных программ, а также облачные технологии намного эффективнее обнаруживают вредоносные программы и защищают даже от новых и еще не известных угроз.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru