В августе доля нежелательной корреспонденции в глобальном почтовом трафике, по подсчетам «Лаборатории Касперского», составила 67,6%, что на 3,6% ниже июльского показателя. Если это и связано с сезоном отпусков, то отдыхать уехали самые безобидные спамеры: доля фишинговых писем по сравнению с предыдущим месяцем увеличилась более чем в 10 раз, а доля писем с вредоносными вложениями – в два с половиной, составив в итоге 5,6% от всех электронных сообщений. Таковы результаты исследования спам-активности за август 2013 года.
Тематика рекламных писем в очередной раз была продиктована сезоном. Специалисты «Лаборатории Касперского» зарегистрировали множество разнообразных рекламных рассылок, эксплуатировавших тему Дня знаний. Как обычно распространители этих писем использовали зашумление заголовков и номеров телефона, чтобы затруднить обнаружение спам-фильтрам. Также спамеры использовали введение изменений системы штрафов с 1 сентября для рекламы пленок, скрывающих номер машины от видеокамер, и других услуг и аксессуаров для автомобилей.
История с мошенническими сайтами по «оплате» штрафов ГИБДД получила продолжение. Эксперты «Лаборатории Касперского» зафиксировали рассылки, в которых злоумышленники предлагали пользователю узнать обо всех задолженностях, включая штрафы, кредиты и налоги. Набор требующихся для этого данных более или менее «стандартный»: паспортные данные, ИНН, номера свидетельств и других документов. Так мошенники собирали информацию о гражданах РФ, которая в дальнейшем могла быть использована для различных махинаций. При этом некоторые сайты требовали подтверждения мобильного номера отправкой SMS, за которое с пользователя без предупреждения списывалась значительная сумма.
Серия писем, распространяющих зараженные вложения и ссылки на троянские программы
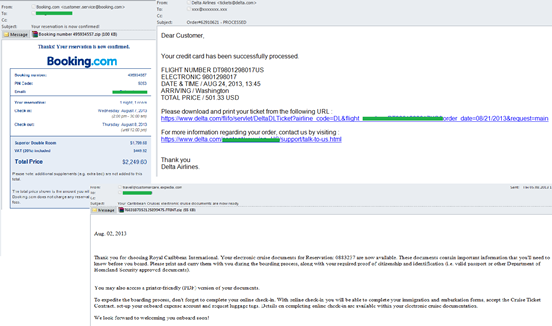
Вредоносные вложения в письмах стали встречаться в два с половиной раза чаще по сравнению с июлем. Несмотря на то, что сезон отпусков подходит к концу, мошенники продолжают активно рассылать письма-подделки, сообщающие о несуществующем бронировании авиабилетов и отелей – имена наиболее известных компаний этой сферы постоянно находятся в арсенале спамеров. Адрес отправителей фишинговых писем на первый взгляд кажется вполне легитимными, что может усыпить бдительность пользователя. В письме жертву под разными предлогами просят открыть вредоносное вложение или пройти по ссылке, инициирующей загрузку файла на жесткий диск. В обоих случаях компьютер пользователя заражается троянцем Tepfer, занимающимся кражей логинов и паролей.
Доля фишинговых писем увеличилась в десять раз. В августе «Лаборатория Касперского» зафиксировала рассылку писем, якобы пришедших с официального адреса Apple и просивших пользователя подтвердить реквизиты аккаунта iTunes, пройдя по прилагаемой ссылке. Вместе с тем, наиболее часто используемыми для фишинга организациями по-прежнему остались социальные сети.
Тройка стран-лидеров, рассылающих в совокупности более половины спама в мире, не изменилась – это по-прежнему Китай, США и Южная Корея. Однако изменения произошли в Рунете: на вторую строчку с седьмого места переместилась Россия, с территории которой в августе было разослано более 10% нежелательной корреспонденции.
«В летний период спам становится значительно опаснее, возрастает не только количество мошеннических сообщений, но и писем, содержащих вредоносные файлы. Помните, что известные организации очень редко просят передавать личные данные, внезапно подтверждать реквизиты аккаунта или открывать вложения. В подобных случаях лучше связаться со службой поддержки организации, от имени которой пришло письмо, и выяснить, была ли такая рассылка на самом деле», – делится рекомендациями Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».









