


Бывшая сотрудница нью-йоркского отдела ФБР перешла в Deloitte

Следователь по делу «11 сентября» перешел в Deloitte

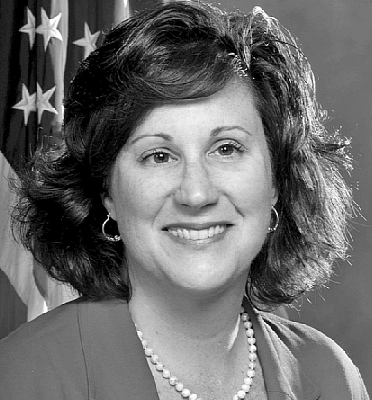
Компания Deloitte, которая специализируется на консалтинге в сфере компьютерной безопасности, наняла бывшего старшего руководителя ФБР Мэри И. Галлиган. Именно эта женщина являлась следователем, занимавшимся расследованием террористических актов в Нью-Йорке, которые произошли 11 сентября 2001 года.

В Deloitte & Touche Галлиган займет место директора по безопасности и защите личных данных. Фирма надеется, что опытный специалист позволит клиентам лучше защищаться от постоянно совершенствующихся компьютерных атак. У женщины действительно огромный опыт работы в сфере безопасности. Она отдала 25 лет карьере в системе правоохранительных органов США. Ее советы, безусловно, будут интересны компаниям из списка Fortune 500, которые пользуются услугами Deloitte.

Мэри И. Галлиган.

Уроженка Нью-Йорка и психолог по образованию Галлиган присоединилась к ФБР еще в 1988 году после завершения обучения в академии ФБР в Квантико (штат Виргиния) в апреле 1988 года. Она занималась расследованием террористических актов и сборкой разведданных. Наверное, одно из ее самых известных дел – расследование террористических актов 11 сентября 2001 года (кодовое название PENTTBOM). Ее последняя должность в правительственной структуре – специальный агент, возглавляющий отдел нью-йоркского отделения ФБР, занимающегося киберпреступностью.

Галлиган. Именно эта женщина являлась следователем, занимавшимся расследованием террористических актов в Нью-Йорке, которые произошли 11 сентября 2001 года.

" />

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru