

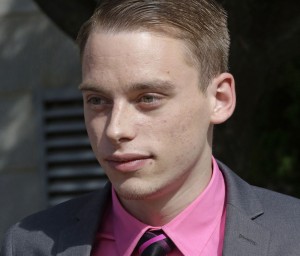

22-летнего члена Anonymous отправили в тюрьму

В США завершен суд на хакером, взломавшим полицейские вебсайты

22-летний житель штата Огайо был приговорен к 3 годам тюремного заключения. Мужчину признали виновным в связи с хакерской группировкой Anonymous. Помогая этой организации, он взламывал полицейские сетевые ресурсы, а также многие другие сайты в стране. Его деятельность нанесла огромный вред работе властей.

Джон Энтони Борелл Третий (John Anthony Borell III) из Толедо был признан виновным в компьютерном мошенничестве. Он согласился заплатить весомый штраф в $227 тысяч, который пойдет на починку серверов и другого оборудования, которое пострадала в результате его деятельности.

В начале 2012 года Борелл Borell напал на сервер Utahchiefs.org – ресурс полицейских сил города Сиракьюс, сайт муниципальной службы города Спрингфилд, а также вебсайт полицейской ассоциации города Лос-Анджелеса.

Джон Энтони Борелл Третий.

Представители ФБР говорят, что злоумышленник сумел получить доступ к некоторым жалобам граждан, а также похитил личные данные полицейских. Из-за нанесенных им повреждений, вебсайт полиции города Солт-Лейк Сити на четыре месяца вышел из строя.

После выхода из тюрьмы за злоумышленником еще будут наблюдать на протяжении 3 лет. Пока точно не решено, где же молодой хакер проведет срок заключения.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru