

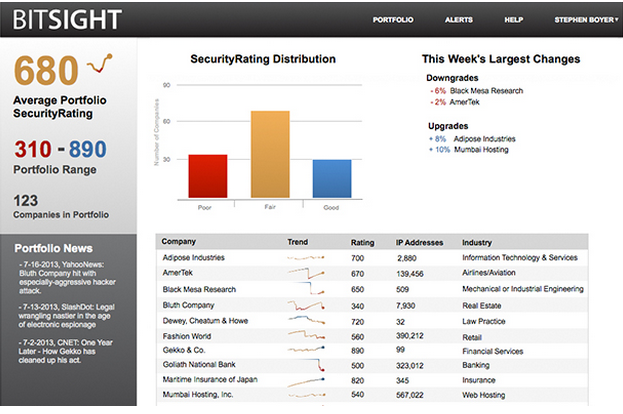

BitSight сможет присылать ежедневный рейтинг киберугроз

BitSight запустила систему оценки рисков безопасности

Компания BitSight Technologies запустила новый сервис, который позволяет организациям оценить эффективность собственной системы кибербезопасности. SaaS-продукт называется BitSight Partner SecurityRating. Программа предлагает ежедневный рейтинг, который основывается на сетевом поведении. Благодаря этому организации смогут лучше защищать данные клиентов при работе с партнерами.

Разработчики считают весомыми преимуществами услуги надежные партнерские рейтинги, своевременные оповещения и глубокий анализ защитной инфраструктуры. «Традиционные подходы к измерению рисков при работе с партнерскими организациям и третьими сторонами на данный момент неэффективны», – считает Стивен Бойэр – основатель и старший технический директор BitSight.

В отличие от конкурентов, BitSight Partner SecurityRating предлагает ежедневные отчеты, которые включают в себя самую разную информацию о состоянии компьютерной защиты на любой внутренней сети, позволяя клиентам принимать решения исходя из существующих угроз.

BitSight Partner SecurityRating.

Платформа собирает и анализирует входящий и исходящий трафик, пытаясь определить подозрительное поведение. При обнаружении DDOS-трафика или активного ботнета система отслеживает частоту обращений, уровень опасности и продолжительность атаки. Исходя из этих факторов, формируется общий рейтинг.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru