Сравнив данные, полученные с помощью защитного сервиса Kaspersky DDoS Prevention и собственной системы мониторинга ботнетов во втором полугодии 2012 года и первой половине 2013 года, эксперты выявили две тенденции: усиление мощности атак и увеличение их продолжительности.
Так, во второй половине 2012 года средняя мощность атаки составляла 34 Мб/с, а в начале этого года планка поднялась до 2,3 Гб/с. При этом максимальная мощность атак в этом полугодии доходила до 60 Гб/с «благодаря» набирающим в этому году популярность атакам типа DNS Amplification. Для сравнения: максимальная мощность DDoS-атаки во втором полугодии 2012 года составила всего лишь 196 Мб/с.
Продолжительность DDoS-атак в Рунете также выросла в текущем году. Если в прошлом отчетном периоде специалисты «Лаборатории Касперского» установили, что средняя атака на защищаемые сервисомKaspersky DDoS Prevention ресурсы длилась 7 часов, то в 2013 году они отметили, что этот показатель вырос до 14 часов.
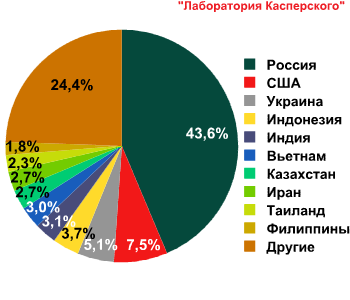
Как свидетельствуют данные, полученные экспертами «Лаборатории Касперского» на основе срабатывания сервиса Kaspersky DDoS Prevention, большинство ботов или хостов, атакующих веб-ресурсы Рунета, расположены непосредственно на территории России (около 44%). Немалая часть атак также «приходит» в русскоязычное интернет-пространство из США (около 7,5%) и с Украины (чуть больше 5%). В целом из 10 стран, занявших верхние строчки этого нерадостного рейтинга, 7 находятся в Азии.
Географическое распределение атакующих хостов, ответственных за DDoS-атаки в Рунете во 1-ом полугодии 2013 года
Сегодня злоумышленники, чтобы обеспечить недоступность ресурса и заработать деньги, используют различные виды атак, зачастую их комбинируя. Большинство видов атак воздействуют только на конкретный ресурс. Но в погоне за наживой злоумышленники готовы применить инструмент, способный сделать в Интернете недоступным все, что угодно: от отдельного провайдера до сегмента сети. Это своего рода виртуальное оружие массового поражения.
Распространение атак типа DNS Amplification и усиление мощности и размаха DDoS-инцидентов позволяет специалистам говорить о смене тенденции: судя по всему, Рунет перестает быть своего рода «заповедником», где мощные атаки были редки, а интернет-провайдеры и хостеры могли обходиться без интеллектуального контроля трафика. Отличие показателей по DDoS-активности в Рунете и в остальном интернет-мире стремительно сокращается.
«В таких условиях компаниям, ведущим свой бизнес в Интернете, может помочь наличие независимой от провайдера сети, подключение своего веб-ресурса к нескольким провайдерам с каналами свыше 10 Гб и наличие квалифицированных специалистов и высококачественного оборудования по фильтрации мощных атак. Наиболее эффективную защиту от мощных атак типа DNS Amplification дает фильтрация UDP-трафика для конкретного IP-адреса на пограничном оборудовании вышестоящего провайдера. Основная сложность здесь состоит в том, что пограничное оборудование многих провайдеров таких функций просто не имеет, поэтому компаниям-клиентам они не доступны. И если при планировании сетей провайдеры не будут учитывать опасность DDoS-атак, ситуация будет лишь ухудшаться: мощности атак будут расти, и мы продолжим наблюдать падение целых провайдерских сетей, хостингов и даже сегментов Интернета», – считает Алексей Афанасьев, руководитель проекта Kaspersky DDoS Prevention «Лаборатории Касперского».










