


В Entensys собрали контент-фильтр нано-размера на Raspberry Pi

В Entensys собрали контент-фильтр нано-размера на Raspberry Pi

В Entensys собрали контент-фильтр нано-размера на Raspberry Pi

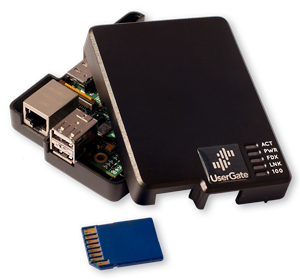
Специалисты Entensys смогли собрать опытный образец системы контентной фильтрации UserGate Web Filter на платформе Raspberry Pi. Данная сборка была сделана в рамках исследований возможностей по запуску продуктов Entensys на ARM-процессорах, что может представлять интерес в плане перспективного выпуска новых недорогих и компактных устройств.

Экспериментальный образец весит всего 94 грамма и может легко уместиться на ладони. Минимальная стоимость делает подобные устройства доступными для самых разных категорий, включая домашних пользователей, образовательные и социальные учреждения, а также пользователей беднейших стран, в которых как раз сейчас быстрыми темпами проходит интернетизация.

Кроме того, реализованная поддержка работы с ARM-процессорами позволит выпустить и более производительные, но по-прежнему недорогие и компактные устройства, в том числе и на других платформах. В целом возможность запуска UserGate Web Filter на столь скромных по ресурсам системах свидетельствует о его высокой производительности и возможности обрабатывать значительной объем трафика на полноценных серверных системах.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru