


Malwarebytes обнаружила атаку против любителей клубнички

Поддельный эротический YouTube наполняет компьютер троянами

Исследователи из компании Malwarebytes обнаружили кибератаку, в которой сочетается социальные инженерия, drive-by загрузки и шантаж. В комплексе эти методы обмана пользователей, позволяют взломщикам наводнить весь компьютер жертвы троянами. Впрочем, такой метод нападения нельзя назвать особенно скрытным.

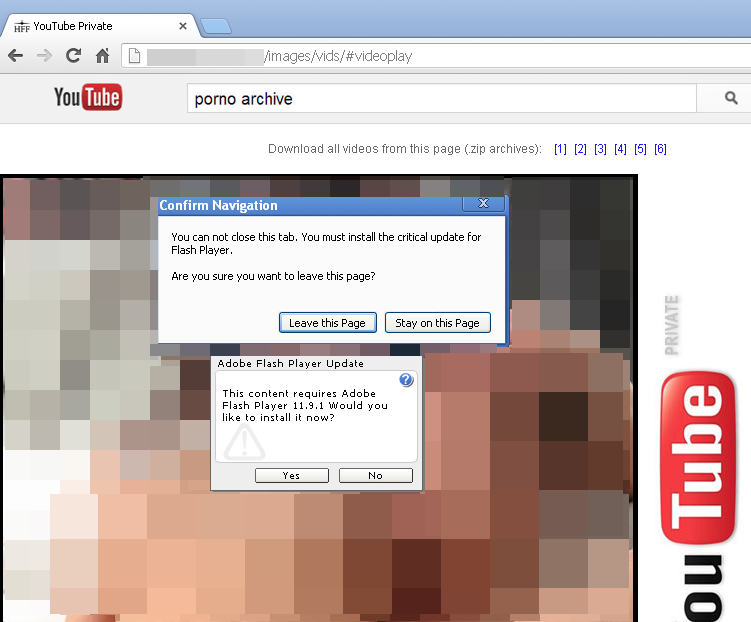
Все начинается с поддельной версии YouTube, которая якобы предлагает клиентам доступ к эротическому контенту. Пользователи, которые заходят на ресурс, вынуждены скачивать обновление для Flash Player. Файл должен позволить им просматривать ролики. Однако обновление на самом деле является трояном (Trojan.FakeFlash), который отключает диспетчер задач (Task Manager) и создает в реестре записи. Из-за этого троян загружается каждый раз при запуске компьютера.

Скриншот эротической версии YouTube.

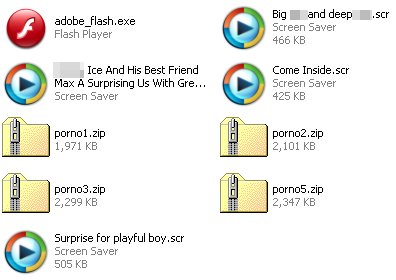
Кроме поддельного обновления Flash Player, жертвам мошеннической схемы также предлагают возможность скачивать порнографические ролики на компьютер прямиком с вебсайта. Вышеупомянутые видео на самом деле представляют собой .scr-файлы, в которых хранится троян-вымогатель (Trojan.Ransom.PARPE).

.scr-файл с вредоносным трояном в каталоге.

Когда пострадавшие пытаются закрыть вредоносную страницу, запускается простейший скрипт, который оставляет окно в открытом положении. Подобная методика используется во вредоносном программном обеспечении для OS X (данный троян также был обнаружен Malwarebytes несколько недель назад). В то время как жертва тщетно пытается закрыть окно, через сайт на компьютер устанавливается все больше вредоносного программного обеспечения. Подобные комплексные атаки встречаются нечасто, из-за того, что незаметные нападения более эффективны. Видимо в этот раз взломщики решили провести небольшой эксперимент.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru