


Malwarebytes обнаружила атаку против любителей клубнички

Поддельный эротический YouTube наполняет компьютер троянами

Исследователи из компании Malwarebytes обнаружили кибератаку, в которой сочетается социальные инженерия, drive-by загрузки и шантаж. В комплексе эти методы обмана пользователей, позволяют взломщикам наводнить весь компьютер жертвы троянами. Впрочем, такой метод нападения нельзя назвать особенно скрытным.

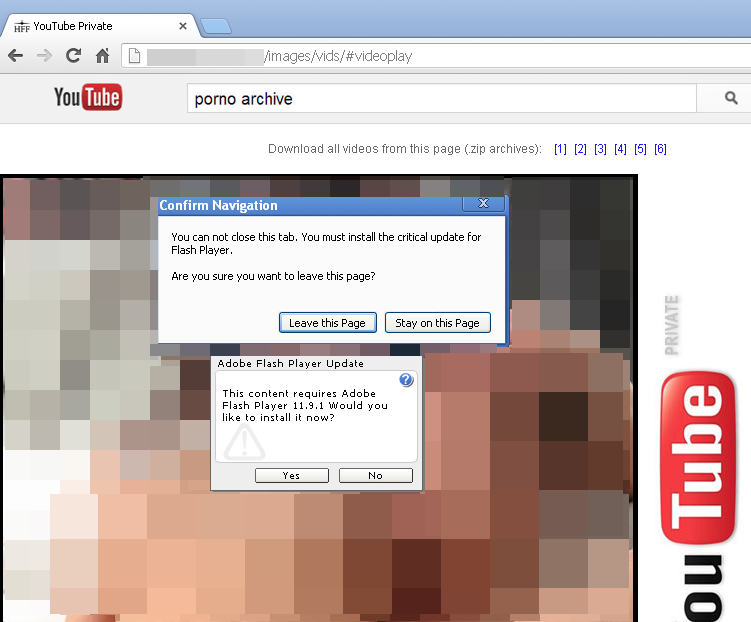
Все начинается с поддельной версии YouTube, которая якобы предлагает клиентам доступ к эротическому контенту. Пользователи, которые заходят на ресурс, вынуждены скачивать обновление для Flash Player. Файл должен позволить им просматривать ролики. Однако обновление на самом деле является трояном (Trojan.FakeFlash), который отключает диспетчер задач (Task Manager) и создает в реестре записи. Из-за этого троян загружается каждый раз при запуске компьютера.

Скриншот эротической версии YouTube.

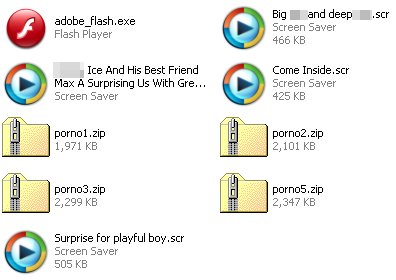
Кроме поддельного обновления Flash Player, жертвам мошеннической схемы также предлагают возможность скачивать порнографические ролики на компьютер прямиком с вебсайта. Вышеупомянутые видео на самом деле представляют собой .scr-файлы, в которых хранится троян-вымогатель (Trojan.Ransom.PARPE).

.scr-файл с вредоносным трояном в каталоге.

Когда пострадавшие пытаются закрыть вредоносную страницу, запускается простейший скрипт, который оставляет окно в открытом положении. Подобная методика используется во вредоносном программном обеспечении для OS X (данный троян также был обнаружен Malwarebytes несколько недель назад). В то время как жертва тщетно пытается закрыть окно, через сайт на компьютер устанавливается все больше вредоносного программного обеспечения. Подобные комплексные атаки встречаются нечасто, из-за того, что незаметные нападения более эффективны. Видимо в этот раз взломщики решили провести небольшой эксперимент.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru