


Malwarebytes обнаружила атаку против любителей клубнички

Поддельный эротический YouTube наполняет компьютер троянами

Исследователи из компании Malwarebytes обнаружили кибератаку, в которой сочетается социальные инженерия, drive-by загрузки и шантаж. В комплексе эти методы обмана пользователей, позволяют взломщикам наводнить весь компьютер жертвы троянами. Впрочем, такой метод нападения нельзя назвать особенно скрытным.

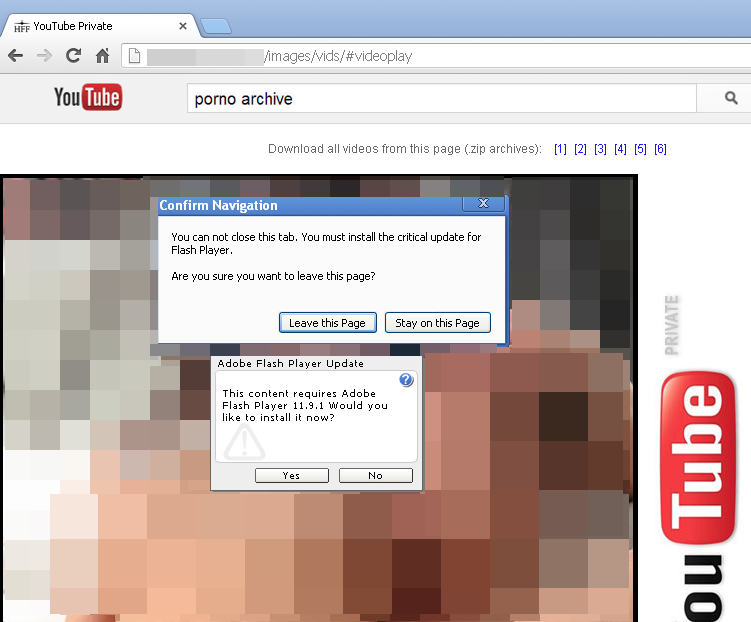
Все начинается с поддельной версии YouTube, которая якобы предлагает клиентам доступ к эротическому контенту. Пользователи, которые заходят на ресурс, вынуждены скачивать обновление для Flash Player. Файл должен позволить им просматривать ролики. Однако обновление на самом деле является трояном (Trojan.FakeFlash), который отключает диспетчер задач (Task Manager) и создает в реестре записи. Из-за этого троян загружается каждый раз при запуске компьютера.

Скриншот эротической версии YouTube.

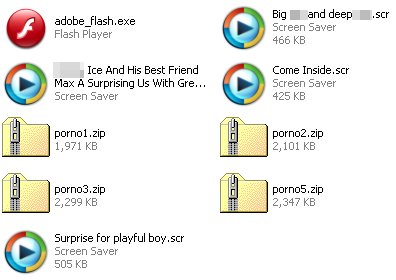
Кроме поддельного обновления Flash Player, жертвам мошеннической схемы также предлагают возможность скачивать порнографические ролики на компьютер прямиком с вебсайта. Вышеупомянутые видео на самом деле представляют собой .scr-файлы, в которых хранится троян-вымогатель (Trojan.Ransom.PARPE).

.scr-файл с вредоносным трояном в каталоге.

Когда пострадавшие пытаются закрыть вредоносную страницу, запускается простейший скрипт, который оставляет окно в открытом положении. Подобная методика используется во вредоносном программном обеспечении для OS X (данный троян также был обнаружен Malwarebytes несколько недель назад). В то время как жертва тщетно пытается закрыть окно, через сайт на компьютер устанавливается все больше вредоносного программного обеспечения. Подобные комплексные атаки встречаются нечасто, из-за того, что незаметные нападения более эффективны. Видимо в этот раз взломщики решили провести небольшой эксперимент.

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru