


Новый троянец взламывает блоги в России и за рубежом

Новый троянец взламывает блоги в России и за рубежом

Компания «Доктор Веб» предупреждает о распространении вредоносной программы Trojan.WPCracker.1, предназначенной для взлома блогов и сайтов, работающих под управлением популярных CMS (систем управления содержимым), в частности Worldpress. С помощью этого троянца злоумышленники могут поменять содержимое блогов или же инфицировать их другими вредоносными программами, которые будут угрожать будущим посетителям. Именно с распространением Trojan.WPCracker.1 может быть связан отмечаемый многочисленными экспертами в настоящее время всплеск масштабных атак на веб-сайты.

Попав на инфицированный компьютер, Trojan.WPCracker.1 создает свою копию в одной из системных папок и модифицирует ветвь реестра Windows, отвечающую за автоматический запуск приложений при старте операционной системы. Затем троянец устанавливает соединение со злоумышленниками, обращаясь на их удаленный сервер, news.drweb.com.

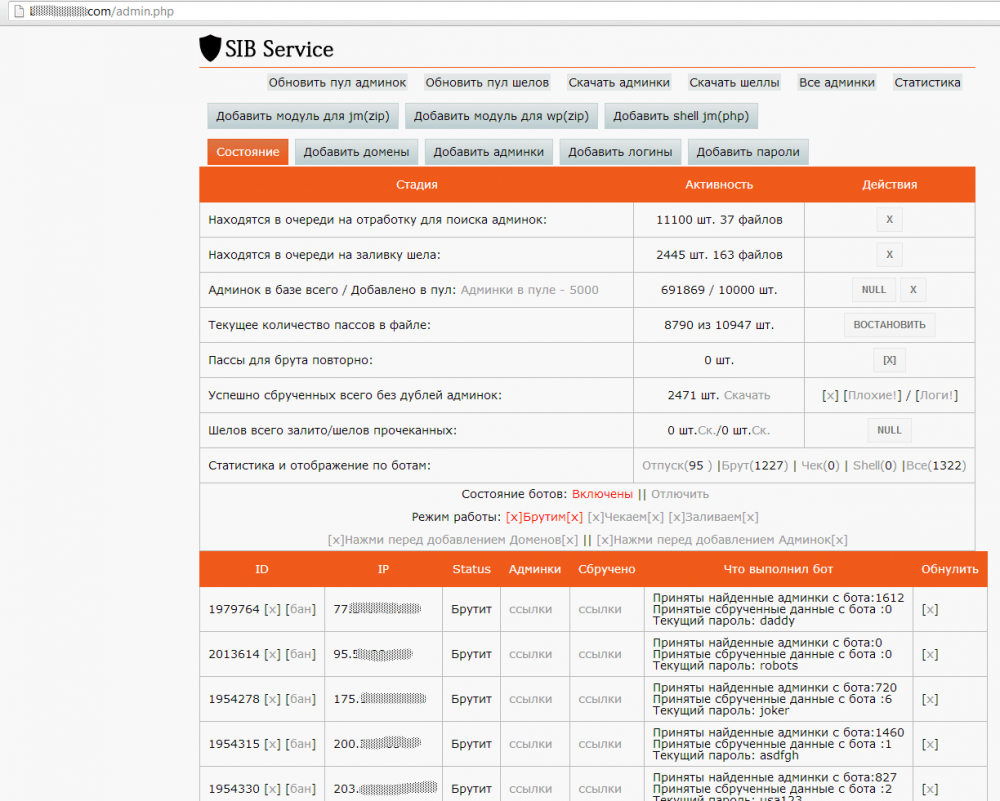
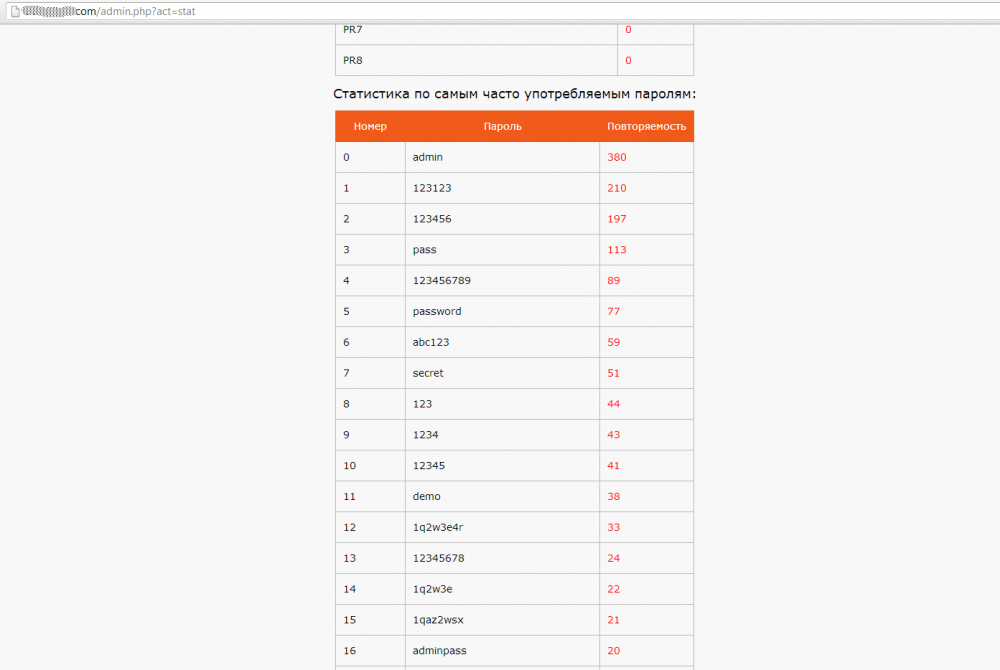
Злоумышленники отсылают троянцу список блогов и сайтов, работающих под управлением популярных CMS, среди которых Wordpress и Joomla, и начинает подбор паролей к ним. В случае если процедура подбора пароля завершилась успехом, полученные данные троянец отправляет на принадлежащий злоумышленникам сервер.


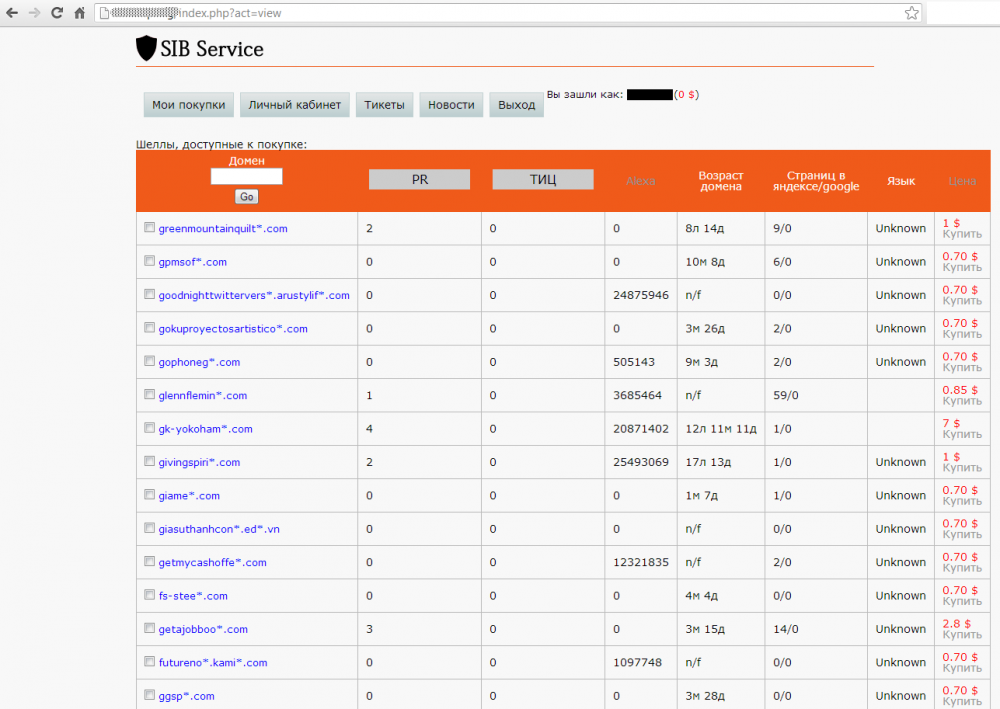
В дальнейшем авторы троянца Trojan.WPCracker.1 используют свою модель монетизации – они продают доступ к взломанным сайтам третьим лицам (как правило, другим злоумышленникам), получая прямой доход.


Чем опасен Trojan.WPCracker.1 для своих жертв? С его помощью злоумышленники могут полностью поменять контент взломанного блога или же установить там другие вредоносные программы, которые будут нести прямую угрозу будущим посетителям. Именно с распространением данной вредоносной программы может быть связан отмечаемый многочисленными экспертами в настоящее время всплеск масштабных атак на веб-сайты путем подбора паролей к учетной записи администратора.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru