


Новый троянец взламывает блоги в России и за рубежом

Новый троянец взламывает блоги в России и за рубежом

Компания «Доктор Веб» предупреждает о распространении вредоносной программы Trojan.WPCracker.1, предназначенной для взлома блогов и сайтов, работающих под управлением популярных CMS (систем управления содержимым), в частности Worldpress. С помощью этого троянца злоумышленники могут поменять содержимое блогов или же инфицировать их другими вредоносными программами, которые будут угрожать будущим посетителям. Именно с распространением Trojan.WPCracker.1 может быть связан отмечаемый многочисленными экспертами в настоящее время всплеск масштабных атак на веб-сайты.

Попав на инфицированный компьютер, Trojan.WPCracker.1 создает свою копию в одной из системных папок и модифицирует ветвь реестра Windows, отвечающую за автоматический запуск приложений при старте операционной системы. Затем троянец устанавливает соединение со злоумышленниками, обращаясь на их удаленный сервер, news.drweb.com.

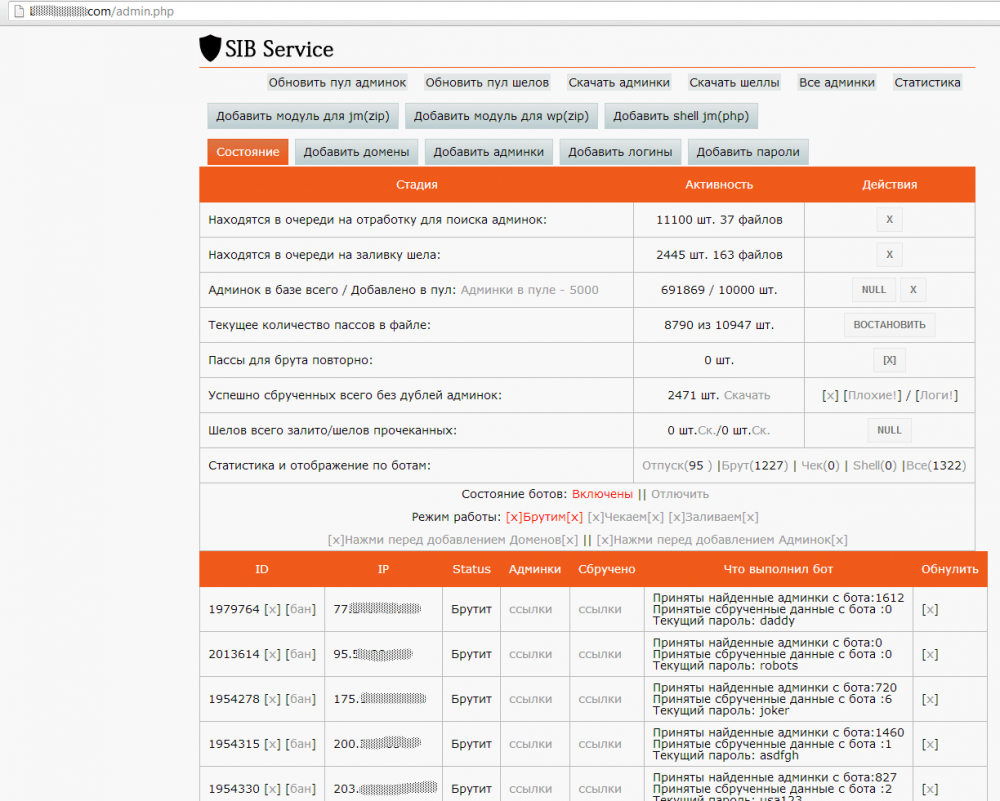
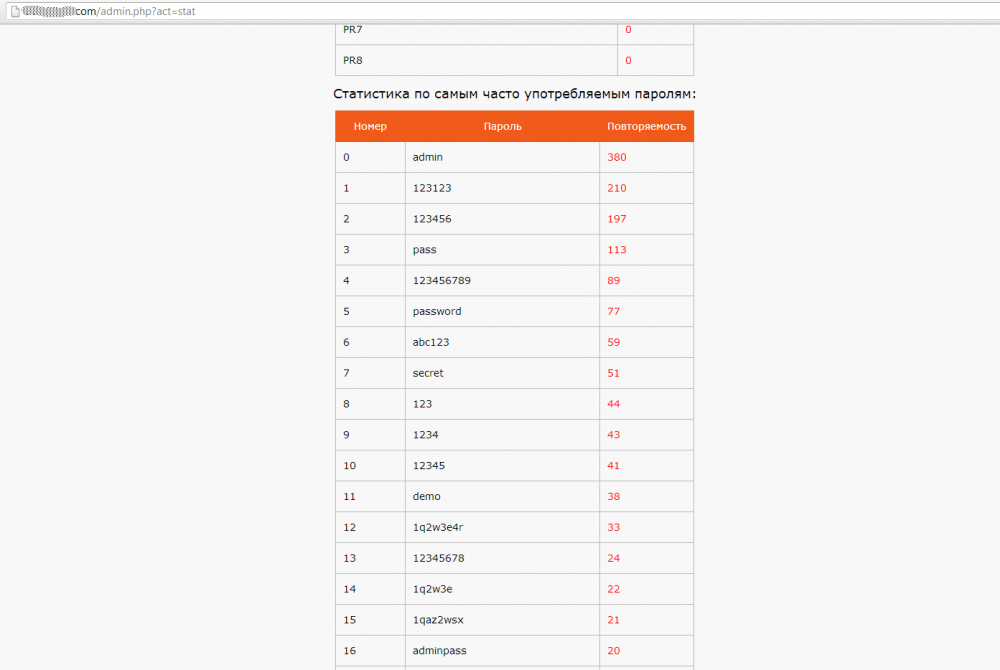
Злоумышленники отсылают троянцу список блогов и сайтов, работающих под управлением популярных CMS, среди которых Wordpress и Joomla, и начинает подбор паролей к ним. В случае если процедура подбора пароля завершилась успехом, полученные данные троянец отправляет на принадлежащий злоумышленникам сервер.


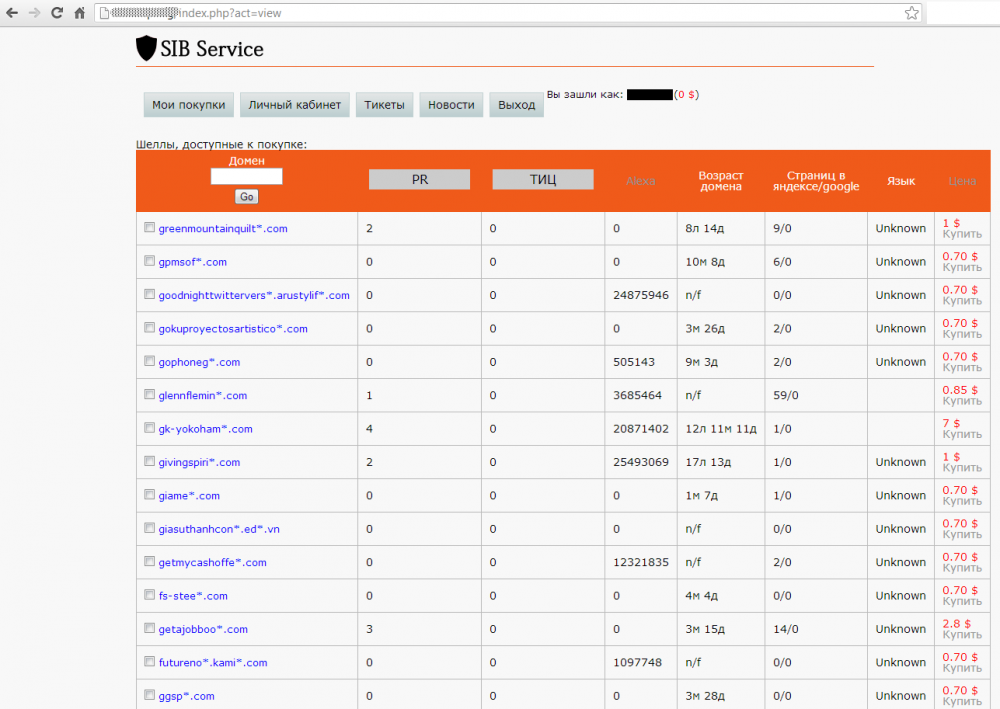
В дальнейшем авторы троянца Trojan.WPCracker.1 используют свою модель монетизации – они продают доступ к взломанным сайтам третьим лицам (как правило, другим злоумышленникам), получая прямой доход.


Чем опасен Trojan.WPCracker.1 для своих жертв? С его помощью злоумышленники могут полностью поменять контент взломанного блога или же установить там другие вредоносные программы, которые будут нести прямую угрозу будущим посетителям. Именно с распространением данной вредоносной программы может быть связан отмечаемый многочисленными экспертами в настоящее время всплеск масштабных атак на веб-сайты путем подбора паролей к учетной записи администратора.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru